
 文控堡垒系统
 文档安全
 移动存储管理
 邮件安全
 屏幕安全
 打印安全
 风险报警
 屏幕监管
 远程协助
 行为审计报表
 行为分析
 敏感词监测
 上网行为监管
 应用程序管控
 IT资产管理
 远程桌面运维
 软件统一分发、部署
 系统权限管控
 文件备份
 电脑行为预警
 电子文档安全管理系统
 网络准入控制管理系统

 售前热线
 微信咨询


涉密计算机保密管理 (涉密计算机信息系统保密管理要求:五条硬要求,落到终端是五把锁)
发布时间: 2026-10-17
本文简介:本文主要为大家整理了 “涉密计算机保密管理” 相关的内容,主要有 涉密计算机信息系统保密管理要求:五条硬要求,落到终端是五把锁, 单位多次出现涉密 U 盘违规操作,涉密计算机 U 盘使用规范有哪些?制度、技术、督查多维度完整解析, 涉密计算机保密管理怎么操作?2025最新盘点|包教包会!, 等内容,文章部分观点不代表本站观点,如有侵权或其它问题请反馈客服。
1、涉密计算机信息系统保密管理要求:五条硬要求,落到终端是五把锁
某科研院所一台涉密终端被人插了私人 U 盘,涉密文档随之流出——分管领导被追责,单位丢了保密资质。
一查,五条保密管理要求里只落实了一条,其余四条全停在纸面上。
涉密系统的保密管理不是装个杀毒就完事的软要求,是过不了审就要问责的硬杠杠。
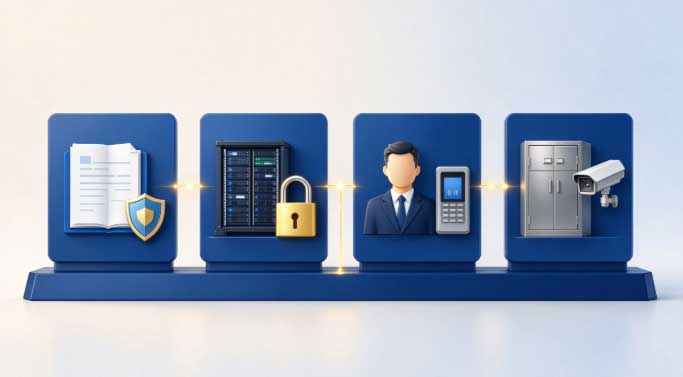
难点不在"知道要管",在"落到每台终端"。域智盾把五条要求做成终端上五把看得见的锁:
一、接口锁:物理出口先收住
1、USB 与移动存储管控
USB 读写分档,明区暗区分开,插拔全程记录——U 盘插上,能拷不能拷、拷了什么,全在册。
2、串口光驱蓝牙一并纳管
老式接口和无线口同样收进策略,换个口子照样防得住,不让"老口子"成漏口。
二、屏幕锁:涉密内容不能白看
1、禁止截屏与录屏
完全禁止或只禁涉密区域截屏,强行截屏加密区变黑,屏幕存不走。
2、屏幕与打印双水印
屏幕铺隐形点阵水印,打印件盖溯源水印:拍了、印了,都能追到人。
三、网络锁:出网必须受控
1、高危端口管控
高危端口直接收拢,违规外联先拦下,不给"悄悄开个口子"的机会。
2、非可信网络管控
外部 Wi-Fi 一接入自动受限,非可信网络不让裸奔,换网不等于失控。
| 保密要求 | 终端这把锁 | 防什么 |
|---|---|---|
| 接口管控 | USB/串口/光驱/蓝牙管控 | U盘一插带走 |
| 屏幕管控 | 禁止截屏+隐形水印 | 屏幕白看 |
| 网络管控 | 高危端口/非可信网络 | 换网失控 |
| 软件管控 | 禁止未授权/网页传文件 | 野程序外传 |
| 文件管控 | KIA检测+敏感报警 | 涉密散落 |
四、软件锁:野程序跑不起来
1、禁止未授权软件
未授权软件不让装、不让跑,从装这一步就断掉泄密的通道。
2、网页传文件与虚拟机纳管
网页传文件、虚拟机使用都管起来,网盘直传、虚拟机绕路两条野路子一并堵。
五、文件锁:涉密文件在哪要清楚
1、关键信息资产(KIA)检测
按 KIA 清单扫描终端,谁持有涉密文件、有没有越权持有,一扫便知。
2、敏感文件报警
命中敏感文件即报警,异常持有立刻现形——持有即暴露,藏不住。
五把锁对五条要求,一把都不能松:松一把,前面四把白上。锁齐了,涉密系统才过得了审、守得住密。
域智盾软件单功能模块60元起,联系我们获取免费试用方案!
责编:小赵
2、单位多次出现涉密 U 盘违规操作,涉密计算机 U 盘使用规范有哪些?制度、技术、督查多维度完整解析
不少单位保密检查时总会碰上一种哭笑不得的状况:规章制度贴满走廊,开会反复强调 U 盘纪律,可总有图省事的人,随手把私人 U 盘插到涉密电脑。不是想故意泄密,大多就是嫌来回拷贝文件麻烦,抱着侥幸心理。等查到违规记录,才惊觉风险已经埋下。口头提醒、通报批评做了一轮又一轮,过段时间同类问题又冒出来。

光靠人盯人,很难彻底管住 U 盘这类小小的移动介质。想要把涉密计算机 U 盘管理落地,得制度、技术、督查三管齐下,下面结合域智盾软件的实操经验聊聊怎么落地。
一、制度层面:把 U 盘使用规矩落到纸面
很多单位制度写得笼统,执行的时候模棱两可。要明确几条硬规矩:
涉密 U 盘统一登记编号,专盘专用;
严禁密与非密设备交叉混用私人 U 盘;介质领用、归还、销毁要有登记台账;
临时需要使用外来存储设备,必须走审批流程。
制度不能只挂墙上,新员工上岗就要做介质安全培训,离职离岗必须清退全部涉密 U 盘。但光靠制度约束,挡不住员工私下的侥幸操作,需要技术手段做兜底。
二、技术层面,用域智盾软件筑牢终端防线
制度定好之后,就要依靠技术把规则强制落地。域智盾软件可以针对涉密计算机做 USB 接口精细化管控,不搞简单一刀切全盘封死 USB 键鼠。可以建立 U 盘白名单,只有单位登记备案的合规 U 盘能够识别接入,私人 U 盘、来历不明的存储设备插上直接拦截拒绝访问,从源头杜绝外来介质随意接入涉密终端。
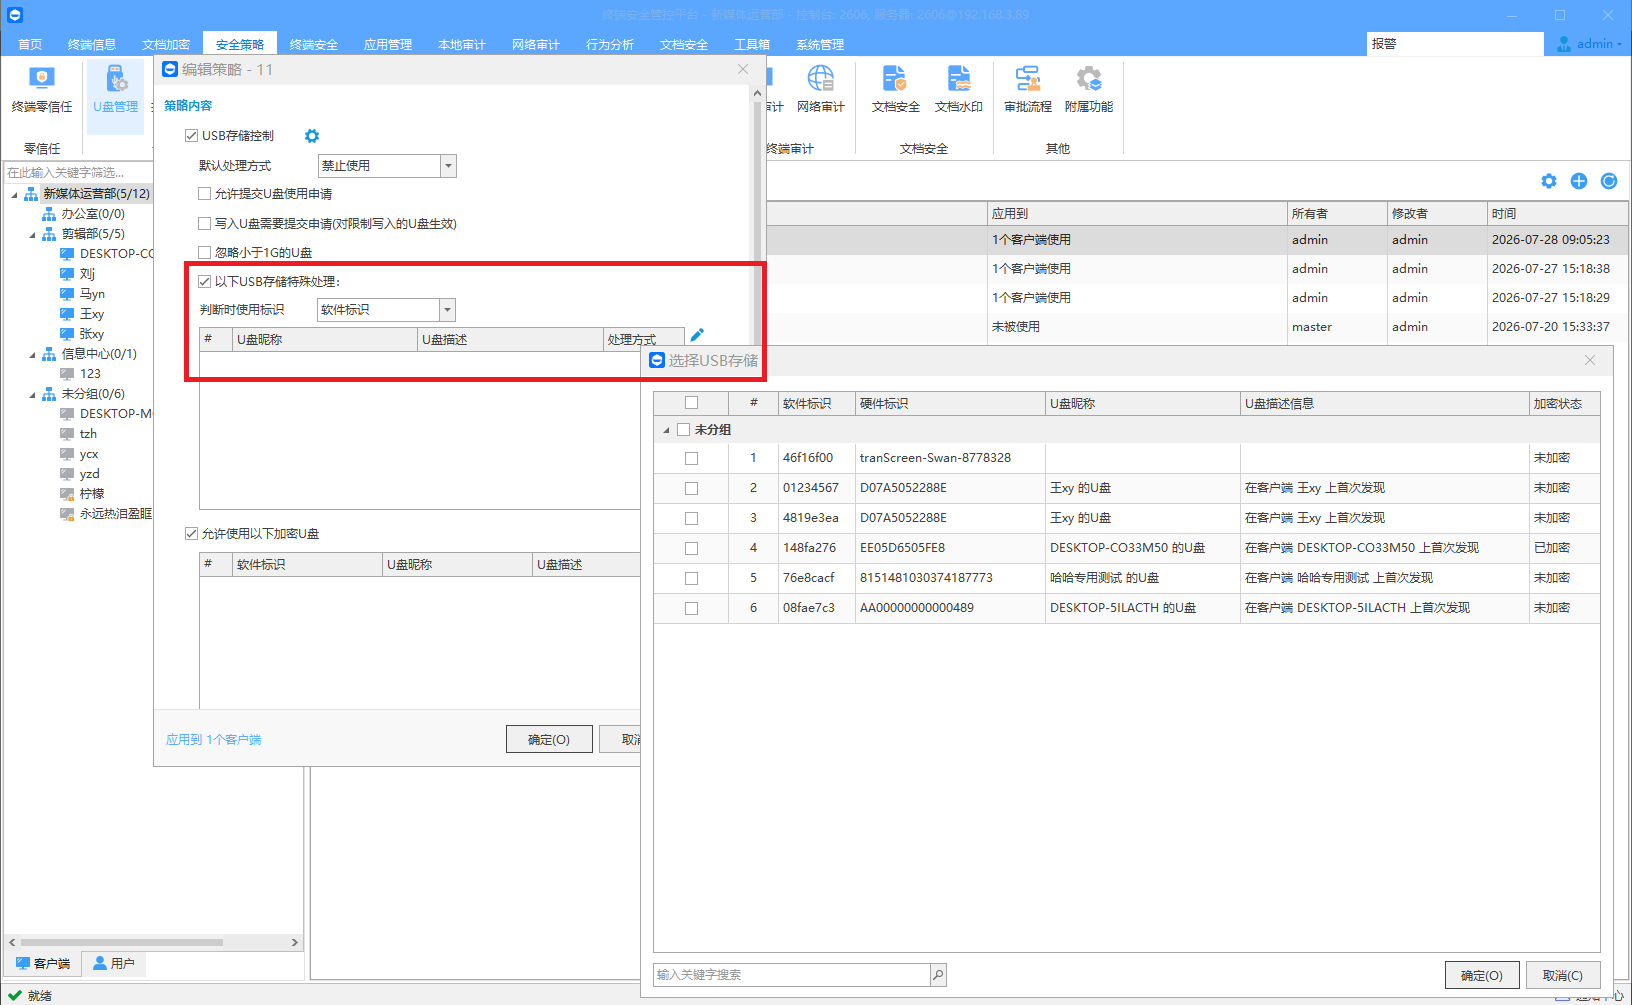
同时支持分级权限配置。部分岗位确实需要读取 U 盘资料,可以设置只读模式,能读取 U 盘内容,但不允许把涉密文件拷贝出去。对于完全不需要移动介质的岗位,直接禁用全部 USB 存储,只保留键鼠使用权限,适配不同岗位的办公需求。
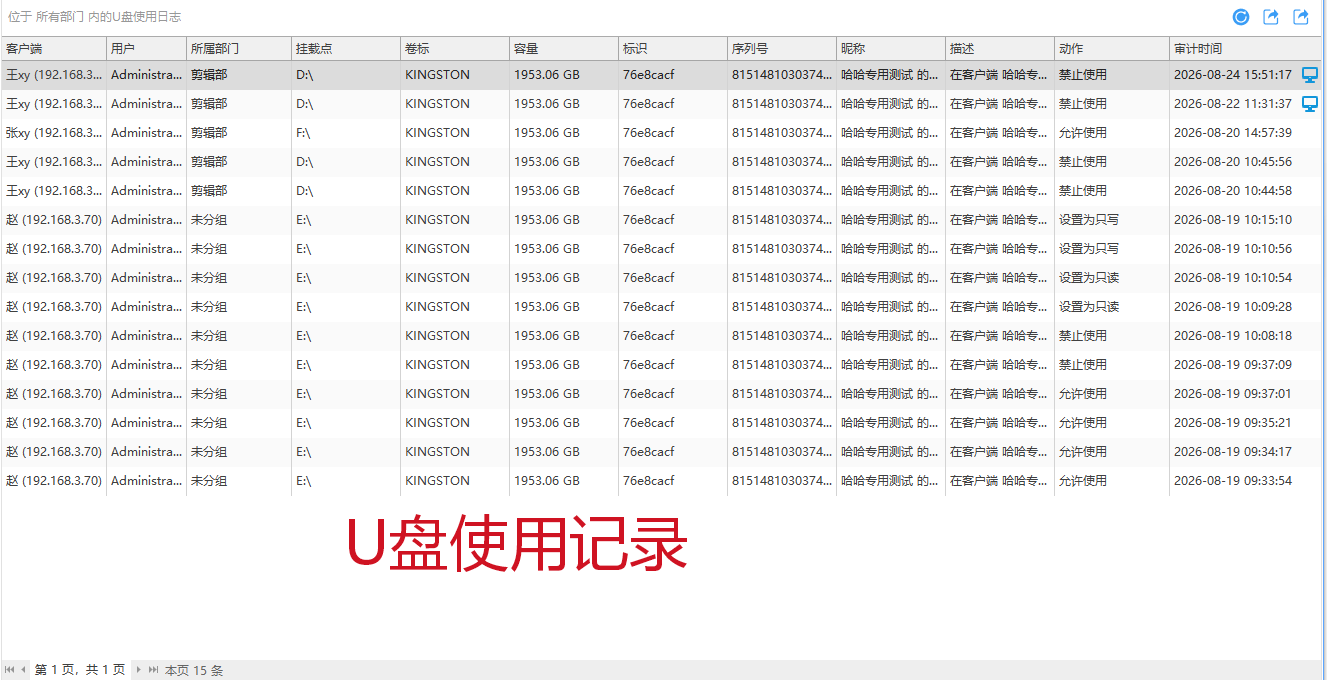
域智盾软件还会完整记录 U 盘插拔、文件拷贝、删除等全部操作日志,记录操作人员、终端、时间、拷贝的文件信息。就算出现违规插拔,后台可以调出完整记录,不会出现出事之后无据可查的局面,日志也满足保密检查的溯源要求。
三、督查复盘维度,不要等检查才事后救火
很多单位只有上级来检查,才突击查一遍 U 盘问题,平时完全放任。日常要做好常态化督查。借助域智盾软件后台,可以定期筛选异常行为:非工作时段 U 盘插拔、陌生设备尝试接入、高频大批量文件拷贝,这类行为系统可以配置告警,提前发现苗头,不用等酿成问题再处置。
督查不等于单纯抓人问责。发现违规操作之后,第一件事要复盘:是制度流程不合理,还是员工安全意识不足。是审批流程太繁琐逼得大家私下绕开规则,还是培训没有到位,针对性优化调整,不能一味处罚了事。
落地几个实在提醒
第一,技术工具替代不了管理制度,软件可以拦截操作,但人员培训、介质台账依旧不能偷懒。
第二,上线之前结合本单位保密要求调试策略,涉密机优先最小权限原则,能不用 U 盘就尽量不用。 第三,定期导出外设审计日志做内部自查,不要等到保密检查临时补材料。
小小的 U 盘看着不起眼,却是内网泄密最常见的突破口。制度划清红线,技术强制守住终端,督查及时发现苗头,三者配合,才能真正减少 U 盘违规操作反复发生的情况。
责编:璇玑
3、涉密计算机保密管理怎么操作?2025最新盘点|包教包会!
据统计,近三年全球涉密数据泄露事件中,70%源于内部计算机管理疏漏,单次泄露平均损失超500万美元。
面对层出不穷的攻击手段与人为疏忽,涉密计算机保密管理究竟该从何破局?本文以这个话题为例,详细展开介绍。


涉密计算机承载着国家安全、商业机密、科研成果等核心数据,一旦泄露将导致不可逆的损失:企业面临巨额赔偿与声誉崩塌,政府机构可能危及国家利益。有效的保密管理不仅是合规要求,更是保障机构持续发展的生命线。
面对科技告诉发展,市面上涌现出很多保密管理软件,比如域智盾软件,这类软件功能构建涉密计算机安全屏障,以下是关于它在这方面功能:
用户无感知操作,文件在创建、编辑、保存时自动加密,仅限授权终端解密(必须经过外发审批流程才可以在外部正常打开)。
适用场景:科研人员编写技术方案时,文件实时加密,即使设备丢失,数据也无法被破解。

文件传输至本地磁盘或外部存储时自动加密,防止通过U盘、移动硬盘窃取。
适用场景:政府机关将涉密文件拷贝至专用设备时。

限制涉密文件内容通过复制、剪切、截图等方式外泄。
适用场景:禁止员工将合同条款复制到非授权文档,或通过截图工具泄露敏感数据。

功能:记录网页浏览、邮件收发、即时通讯、文件上传等行为,关联用户账号、IP地址、时间戳。
适用场景:发现某员工频繁访问境外非法网站时。

功能:仅允许授权设备接入涉密网络,非认证终端自动阻断,基于用户角色(如管理员、普通员工)分配网络访问权限、流量IP池等。
适用场景:防止外部黑客通过伪装设备入侵内网。

功能:断网触发条件、断网时可以访问的地址、高危端口禁用、限制流量等。
适用场景:阻止员工访问高风险网站导致终端感染勒索病毒。

涉密计算机保密管理需兼顾技术刚性管控与人性化使用体验,通过加密、审计、准入、防火墙等多维度防护,实现“事前预防、事中阻断、事后追溯”的闭环。
唯有如此,方能在日益复杂的安全威胁中守护核心数据安全。
编辑:依依