
 文控堡垒系统
 文档安全
 移动存储管理
 邮件安全
 屏幕安全
 打印安全
 风险报警
 屏幕监管
 远程协助
 行为审计报表
 行为分析
 敏感词监测
 上网行为监管
 应用程序管控
 IT资产管理
 远程桌面运维
 软件统一分发、部署
 系统权限管控
 文件备份
 电脑行为预警
 电子文档安全管理系统
 网络准入控制管理系统

 售前热线
 微信咨询


补丁安装 (什么是补丁管理?为什么企业需要终端补丁管理?一篇文章带你了解终端补丁管理功能!)
发布时间: 2026-10-16
本文简介:本文主要为大家整理了 “补丁安装” 相关的内容,主要有 什么是补丁管理?为什么企业需要终端补丁管理?一篇文章带你了解终端补丁管理功能!, 军网安全无小事,中国人民解放军某部队,用域智盾守护军人肩上的千钧重担, 等内容,文章部分观点不代表本站观点,如有侵权或其它问题请反馈客服。
1、什么是补丁管理?为什么企业需要终端补丁管理?一篇文章带你了解终端补丁管理功能!
黑客、木马经常利用操作系统、办公软件未修复的漏洞入侵内网,一旦终端被攻破,内部图纸、合同、源码等机密文件很容易被窃取。不少运维人员面对几十上百台电脑,人工逐个检查、下载、安装补丁,工作量巨大,还经常出现漏打补丁、补丁安装冲突、业务系统被补丁打崩等问题。
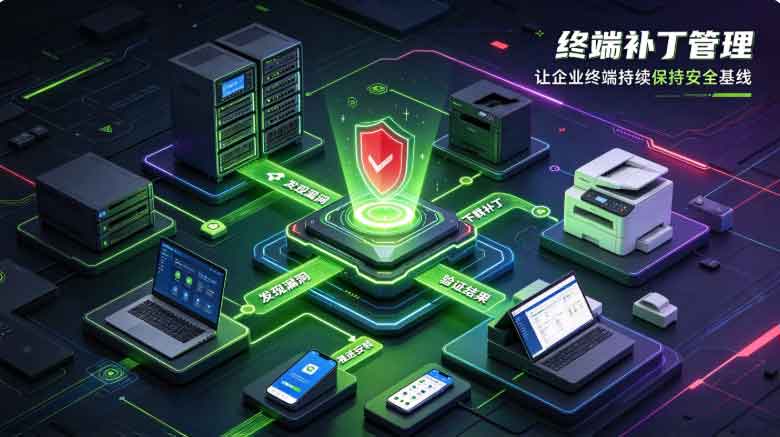
域智盾软件集成终端补丁管理模块,统一管理内网所有电脑的系统补丁,自动化完成补丁扫描、统计、分发安装,帮助运维高效修复终端安全漏洞,补齐内网底层安全短板。
一、补丁管理都管哪些事?
终端补丁管理,就是对企业内网所有电脑终端的系统与软件补丁进行集中管控:
自动扫描每台电脑补丁状态、统计盘点补丁信息、筛选高危漏洞补丁、统一下发推送、管控补丁安装时机,全程集中在管理后台操作,不用运维人员逐台电脑手动操作。
一方面及时修补操作系统、应用软件安全漏洞,抵御病毒、木马、外部入侵;另一方面规避盲目打补丁带来的业务崩溃风险,实现漏洞风险可控、运维工作减负。
二、域智盾软件终端补丁管理三大核心能力:
1.补丁管理(已安装补丁统计、未安装补丁)
后台一键扫描全网终端,自动统计所有电脑已安装补丁清单,同时识别出缺失、高危、待安装的未安装补丁,清晰展示每台终端的漏洞情况。
2.补丁分发
支持按需批量推送补丁到内网终端,可自定义分发策略:选择指定部门、指定电脑进行推送;设置补丁安装时间段,避开业务高峰期,防止补丁安装重启影响员工办公。支持补丁强制安装或弹窗提醒安装,管理员可以监控补丁安装进度、查看安装成功 / 失败日志,遇到安装失败终端,快速排查原因,保障漏洞修复落地。
3.系统补丁库
内置持续更新的系统补丁库,收录 Windows 系统、主流办公软件的官方补丁。补丁库会持续同步官方漏洞更新,自动区分高危补丁、重要补丁、可选补丁,管理员可以在库内检索、筛选补丁,提前预览补丁信息,评估补丁兼容性,选择需要下发的补丁,不用运维单独去官网下载安装包,简化补丁获取流程。
域智盾软件提供网络行为日志审计合规备案功能,能够完整记录终端用户的网站访问、邮件收发、即时通讯及文件传输等网络行为,日志包含源IP、目标地址、时间戳及操作结果等关键信息,存储周期可按需设定并支持加密导出,满足网信办及公安部门对网络行为日志留存不少于六个月及合规备案的具体要求。
域智盾软件各功能模块单项授权 60 元起,欢迎致电 400-097-8770,申请产品免费试用。
结尾:
网络攻击大多利用系统漏洞作为突破口,补丁管理不是可选项,而是企业内网安全基础。域智盾终端补丁管理实现漏洞统一盘点、集中分发,搭配全套文档防泄密功能,从终端底层漏洞防护到上层机密文档保护,构建一体化终端安全防护体系。
责编:付
2、军网安全无小事,中国人民解放军某部队,用域智盾守护军人肩上的千钧重担
中国人民解放军某部队,装备着先进的指挥自动化系统和数字化单兵终端。
然而,就在这高效运转的数字化场景背后,该旅信息保障科科长却有着深深的忧虑。
在一次全旅作战值班抽查中,他发现一台连接着“作战值班系统”的电脑,竟被人私下安装了无线网卡,试图连接互联网更新娱乐软件;另一台存有兵力部署图的涉密终端,开机密码依旧是全旅人尽皆知的“123456”。
这些“无意识”的操作,无异于在军事防线上凿开了一个个看不见的窟窿。
基于这种紧迫感,该旅近期联合国内终端安全厂商,针对日常管理中暴露出的五个典型终端安全隐患,展开了一场彻底的整治行动。
五大终端安全隐患:看似不起眼的“漏洞”
隐患一:私搭乱接的“物联网”风险——违规外联
某连队文书为了方便,私下将一台连接军网(内网)的办公电脑通过无线网卡连接了互联网,用于下载非涉密的学习资料。这一行为虽“方便”了工作,却形成了军网与互联网的物理桥梁。
隐患核心:一旦内网终端违规外联,就等于在军事防线上开了一扇后门,木马、病毒甚至境外黑客都能顺着这条“暗道”直接渗透进指挥系统。
隐患二:U盘里的“特洛伊木马”——外设滥用
战士小李在地方网吧下载训练视频素材后,未按规定使用专用杀毒U盘进行转存,直接将个人U盘插入了办公室的电脑。该U盘内潜伏的“蠕虫”病毒瞬间感染了办公终端,并在内网中尝试自我复制。
隐患核心:私人U盘、移动硬盘甚至数码设备的外接,是病毒跨网传播的主要途径,也是泄密的高发地带。
隐患三:补丁“拖延症”——系统漏洞
部分老旧终端因担心补丁与某些老旧指挥软件不兼容,长期拒绝更新操作系统补丁。这些“裸奔”的系统存在已知的永恒之蓝等高危漏洞,如同城门大开,只要内网有一台机器中招,勒索病毒就能在内网肆意横行。
隐患核心:忽视系统及软件更新,让终端暴露在已知的风险之下,成为整个网络的“短板”。
隐患四:被忽视的“摆渡”攻击——光驱与红外
尽管如今光驱少见,但在某些特种装备的数据读取中仍存在。部分技术人员图省事,违规使用可刻录光驱在涉密机与普通机之间“摆渡”数据。同时,蓝牙、红外等无线传输功能在不必要的情况下开启,成为数据泄露的“隐形通道”。
隐患核心:非必要的硬件端口和无线功能开放,为数据“摆渡”提供了可乘之机。
隐患五:“弱口令”的几何效应——身份认证危机
检查发现,为了记忆方便,全营有十余台终端的开机密码设置为“123456”或部队编号缩写。更严重的是,某些共享文件夹的访问权限设为“Everyone”。
隐患核心:弱口令和权限泛滥意味着任何人都能轻易解锁终端,一旦被非授权人员使用,后果不堪设想。
域智盾软件:给部队上“数字铠甲”
面对上述痛点,该旅引入了国产自主可控的终端安全管理系统域智盾。这套系统并非简单的杀毒软件,而是一套集监控、管控、审计于一体的“数字防御工事”。它是如何逐一破解难题的?
1. 针对“违规外联”:筑起物理级的“绝缘墙”
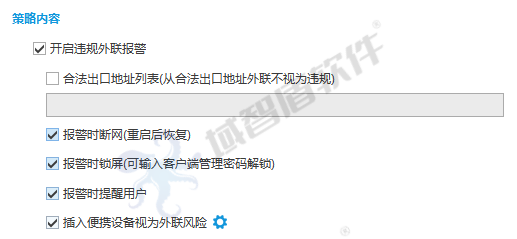
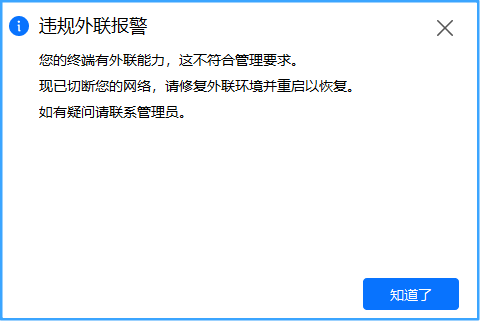
域智盾采用双网隔离技术,强制终端只能连接单一网络。一旦检测到终端尝试连接互联网或双网卡同时工作,软件会在毫秒级内切断网络连接并锁定屏幕,同时向后台发出高分贝报警。这种“一刀切”的强制策略,彻底打消了官兵“就上一下网”的侥幸心理。
2. 针对“外设滥用”:打造精细化的“准入名单”
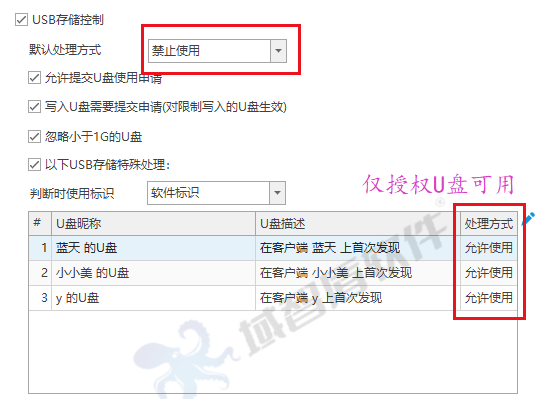
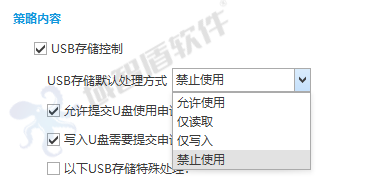
域智盾开启了外设白名单管控。只有经过旅信息安全部门注册、加密并授权的专用U盘才允许在军网终端使用。所有私人U盘、手机插入后,系统直接拒绝识别并记录违规操作。同时,软件强制禁用USB存储设备、光驱、蓝牙及红外端口,仅开放经过审批的键鼠等输入设备,从物理层斩断“摆渡”链条。
3. 针对“系统漏洞”:自动化补丁的“无人车”
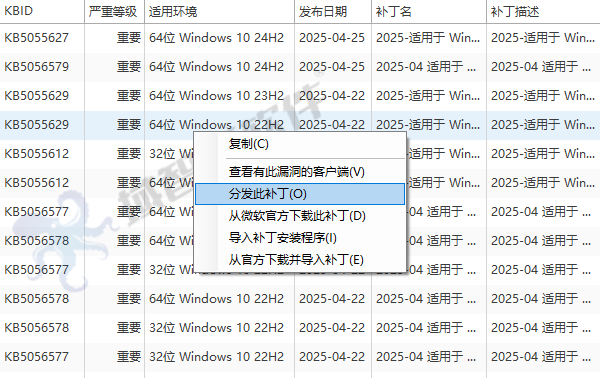
域智盾架设了内网补丁服务器。它定时从外网下载经过军方安全检测的补丁,并在内网进行分发。即使老旧终端担心兼容性问题,管理员也可通过域智盾后台灵活设置灰度发布——先在小范围测试,确认无误后强制全网静默安装。官兵们不再需要手动点击更新,系统在后台自动修复漏洞,实现了“无感知安全”。
4. 针对“端口与无线”:一键封堵的“安全剪刀”
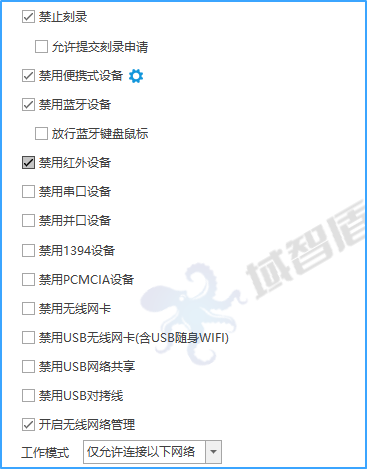
域智盾提供了终端加固策略。管理员在后台勾选“禁用光驱”、“禁用红外”、“禁用1394接口”等选项后,策略将像一把无形的剪刀,直接裁剪掉终端硬件的多余功能。即便物理端口存在,系统层面已将其逻辑关闭,任何数据都无法通过非授权通道进出。
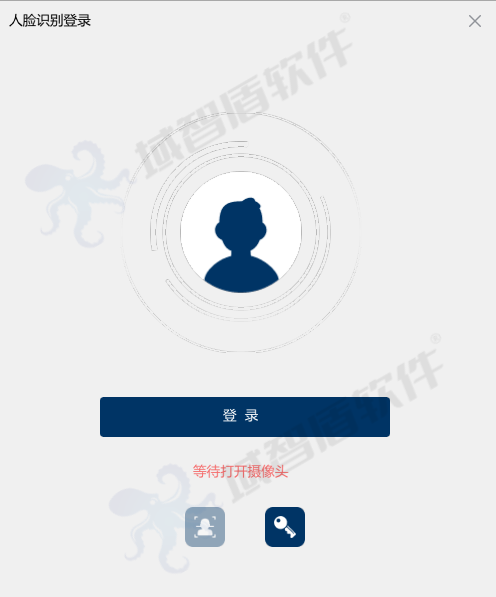
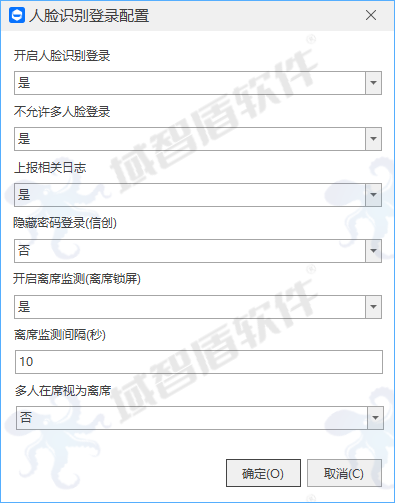
5. 针对“弱口令与权限”:电脑人脸识别,专机专用
域智盾采用电脑人脸识别技术,实现电脑终端专机专用,仅录入人脸可以解锁电脑,人员离岗超过设置时间后自动锁屏。也可以录入多个人脸,实现一机多用,并记录每次登录人的人脸信息,即使泄密也能迅速找到责任人。
结语:守住数据链,就是守住战斗力
在部署域智盾软件三个月后的复盘总结中,该旅交出了一份亮眼的成绩单:违规外联事件归零,病毒感染事件同比下降97%,系统漏洞修复率达到100%。更重要的是,官兵们从最初对“软件锁电脑”的抵触,转变为如今对“智能防御”的依赖。
政治工作部主任在总结会上说到:“过去我们靠‘人防’,现在靠‘技防’加‘人防’的双保险。域智盾守住的不仅是终端,更是我们通往未来战场的‘数据链生命线’。”
编辑:小亮