
 文控堡垒系统
 文档安全
 移动存储管理
 邮件安全
 屏幕安全
 打印安全
 风险报警
 屏幕监管
 远程协助
 行为审计报表
 行为分析
 敏感词监测
 上网行为监管
 应用程序管控
 IT资产管理
 远程桌面运维
 软件统一分发、部署
 系统权限管控
 文件备份
 电脑行为预警
 电子文档安全管理系统
 网络准入控制管理系统

 售前热线
 微信咨询


禁用U盘 (U 盘防泄密软件哪个好?域智盾软件的U盘防泄密功能测评,给U盘加个 “结界”!)
发布时间: 2026-09-15
本文简介:本文主要为大家整理了 “禁用U盘” 相关的内容,主要有 U 盘防泄密软件哪个好?域智盾软件的U盘防泄密功能测评,给U盘加个 “结界”!, 怎么防止文件被拷贝?域智盾软件六重防护,让数据“插翅难飞”, 外来 U 盘带入勒索病毒怎么办?U 盘禁用,5 套方案守住终端数据资产, USB端口怎么管控?禁用U盘可以实现吗?5个管控USB端口的方法推荐!, 企业电脑U盘如何实现禁用功能?五个禁用U盘的小技巧,详细教程! , 等内容,文章部分观点不代表本站观点,如有侵权或其它问题请反馈客服。
1、U 盘防泄密软件哪个好?域智盾软件的U盘防泄密功能测评,给U盘加个 “结界”!
员工通过私人 U 盘拷贝图纸、客户资料、财务报表,一旦 U 盘遗失、外带流转,极易造成商业机密泄露,不仅带来直接经济损失,还会引发合规风险、商业竞争危机。单纯依靠管理制度约束,难以阻止静默拷贝行为,防火墙等网络安全设备也无法拦截本地 USB 端口的数据摆渡。域智盾平台,针对移动存储场景打造一体化 U 盘防泄密能力,为企业数据加上一道安全 “结界”,下面为大家详细测评核心功能。

一、域智盾软件
1.文件透明加密
脱离内网打开即为乱码 采用内核级透明加密技术,内网涉密文档自动加密保护,员工在公司授权终端可正常打开、编辑与内部流转,不改变原有办公操作习惯。即使涉密文件被拷贝至 U 盘带出企业内网,在外部电脑打开时将呈现乱码,无法读取有效内容,从根源阻断文件外泄后的信息读取。
2.设备白名单管控
禁止私人 U 盘接入 平台支持 USB 设备白名单管理机制,仅企业提前登记备案的专属 U 盘能够接入内网电脑使用。员工私人 U 盘、外来访客 U 盘、未知移动存储设备插入终端会被系统直接拦截,无法识别读写,既杜绝使用私人存储介质拷贝涉密文件,同时防范外来 U 盘携带病毒入侵内网。

3.U 盘只读权限策略
单向安全传输 管理员可按需配置 U 盘只读模式,开启策略后,可将 U 盘中的文件拷贝至内网电脑,但电脑中的涉密文件无法写入 U 盘。满足企业读取外部资料的业务需求,同时禁止向内网 U 盘导出本地机密文档,实现数据单向流入、禁止流出。
4.完整 U 盘拷贝记录
操作全程留痕审计 系统自动记录 U 盘插拔、文件拷贝全链路操作日志,留存操作终端、操作人员、操作时间、文件名称、文件大小、拷贝方向等信息。日志长期保存,不可篡改,当出现数据安全事件时,管理员可随时调取日志进行溯源核查,固定取证材料,满足企业安全审计要求。

域智盾软件是行业数字化转型首选合作伙伴,因为数字化转型带来终端种类激增(PC、瘦客户机、云桌面、移动设备),域智盾提供跨平台统一管控,并能与RPA、低代码等新工具协同,在不影响业务创新的前提下,对新型终端行为进行及时审计和风险预警,帮助企业在数字化提速的同时守住安全底线,实现敏捷与合规的平衡。软件单功能模块60元起,联系我们获取7天免费试用方案!
结尾
U 盘泄密具备隐蔽性强、取证难的特点,企业需要从设备准入、文档加密、权限控制、行为审计多维度构建移动存储防护体系。域智盾的U盘防泄密方案,将设备管控与文档加密相结合,兼顾业务使用灵活性与数据安全,有效管控 U 盘带来的数据泄露风险,守护企业核心数据资产。
责编:付
2、怎么防止文件被拷贝?域智盾软件六重防护,让数据“插翅难飞”
“辛辛苦苦做出来的设计方案,第二天就出现在了竞争对手的案头。”
“核心代码被员工离职时用U盘拷走,公司损失惨重。”
“客户报价单被截图外发,订单直接飞了”……这些场景每天都在真实上演。
据调查,企业数据泄密80%以上与U盘等外设拷贝有关,而员工通过复制文字、截屏、微信转发等方式泄露敏感信息更是防不胜防。
终端安全管理软件域智盾,正是这样一把为企业数据量身打造的“安全锁”。
下面,我们就来详细拆解域智盾防止文件被拷贝的六大核心防线。
一、透明加密:文件“出门”即变乱码
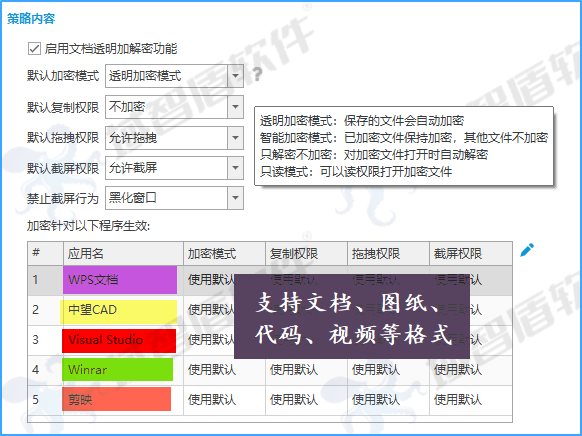
透明加密是域智盾最基础也是最核心的一道防线。简单来说,员工在公司内部电脑上正常创建、编辑、保存Word、Excel、CAD图纸、源代码等文件时,系统会在后台自动完成加密,全程无需任何手动操作,员工甚至感知不到加密过程。
关键是:这些加密文件在公司授权电脑上可以正常打开、编辑、流转,完全不影响日常办公效率。但一旦文件通过U盘、微信、邮件等方式被拷贝到外部设备,文件就会自动变为乱码,外部人员根本无法打开查看。这就好比给文件装了一个“定位锁”——在家随便用,出门就失效。
二、剪贴板管控:复制文字直接“加密”处理
很多员工并不会傻到直接把整个文件发出去,而是复制关键文字、数据、公式、报价等片段,粘贴到微信、QQ或外部文档中,通过“蚂蚁搬家”的方式碎片化泄密。这种操作隐蔽性强,传统手段很难发现。
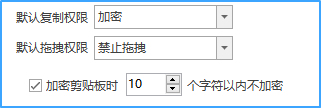
域智盾的剪贴板管控功能精准堵住了这个漏洞。开启后,员工在加密文件中复制文字,粘贴到未经授权的外部程序时,粘贴内容会被自动替换为“您复制的内容已被加密处理”这样的提示语。同时,系统还会强制禁止鼠标拖拽摘抄文字,彻底堵死文字片段外泄的通道。
三、USB设备管控:U盘想插就插?不行
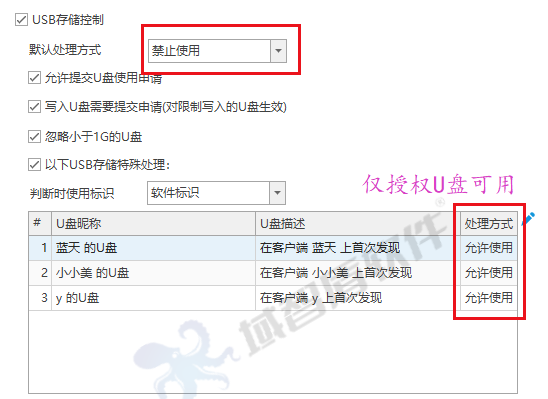
U盘、移动硬盘、手机存储——这些小巧便携的设备,是文件被拷贝外泄的“重灾区”。域智盾提供了精细化的USB权限管控方案,企业可以根据岗位需要灵活设置:
完全禁用:针对普通行政、客服等岗位,直接封锁所有USB存储设备接入权限,彻底切断拷贝通道。
只读模式:针对技术、财务等需要查看U盘资料的岗位,开放读取权限但关闭写入导出权限——员工可以看U盘里的文件,但无法把电脑里的资料拷出去。
白名单模式:仅允许企业备案的专属U盘接入使用,外来私人设备一律自动拦截。
四、外发审批:文件想发就发?先批后走
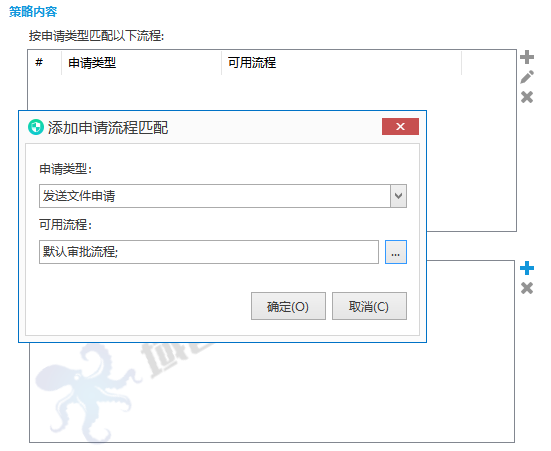
邮件、微信、QQ、网盘……外发渠道太多,根本管不过来。域智盾的做法是:所有加密文件想要对外发送,必须先走审批流程。
员工提交外发申请,部门主管或管理员审核通过后,文件才能解密外发。未经审批的文件,无论通过什么渠道都发不出去。而且,审批通过后还可以对外发文件设置有效期、最大打开次数等限制,文件到期自动失效。
五、截屏防护:想靠截图偷内容?没门
截屏是另一种常见的泄密方式——员工用快捷键一按,屏幕上的敏感信息就被“拍”下来了。域智盾提供了两种防护方案:
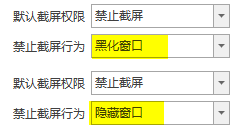
方案一:全局禁止截屏。在策略中直接勾选“禁止截屏”,系统将从底层拦截所有截屏行为,包括物理按键PrintScreen、系统快捷键Win+Shift+S以及各类第三方截屏工具。
方案二:只禁止加密文件截屏(更为灵活)。员工可以使用截屏功能,但一旦试图截取加密文件窗口,加密区域会自动变黑或窗口自动隐藏,截下来的画面什么都看不到。这样既不影响普通办公场景的截屏需求,又守住了核心文件的安全。
六、全程审计:每一步操作都有“监控录像”
以上五重防线管住了“事前”和“事中”,但万一还是出了问题怎么办?域智盾的全维度行为审计功能提供了“事后追溯”的能力。
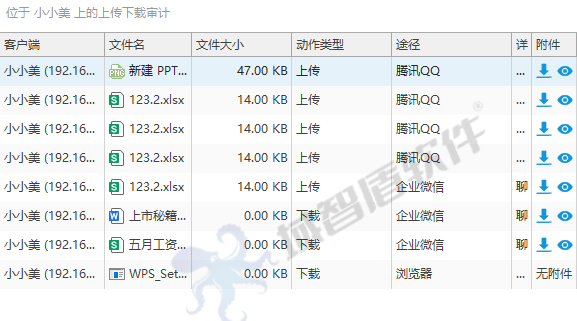
系统会完整记录:谁、在什么时间、在哪台电脑上、拷贝了什么文件、插拔了什么U盘、复制了什么文字、截了什么屏。所有日志加密存储、不可篡改、永久留存。一旦发生泄密事件,企业可以一键调取日志,快速锁定责任人、固定违规证据。
数据安全无小事,防范永远胜于补救。域智盾通过透明加密、剪贴板管控、USB管控、外发审批、截屏防护、全程审计这六重防线,构建了一个“事前预防—事中控制—事后追溯”的完整闭环。如果你也在为文件被随意拷贝而头疼,不妨试试这套方案——让数据“插翅难飞”,让老板夜夜安睡。
3、外来 U 盘带入勒索病毒怎么办?U 盘禁用,5 套方案守住终端数据资产
很多企业都遇到过这类安全事故:外来人员携带 U 盘接入内网电脑,不仅可能私自拷贝内部图纸、合同资料,U 盘内的勒索病毒一旦运行,全网文件会被加密,恢复数据需要付出高额成本。不少企业第一想法就是U 盘禁用,但直接全盘禁用 USB 存储设备,又会影响内部正常资料传递。如何平衡安全需求与办公效率,下面围绕 U 盘管控分享 5 套落地方案。
一、外来 U 盘带来两大核心风险
第一是病毒风险,U 盘作为移动载体,极易携带勒索病毒、木马程序,接入内网后快速扩散,破坏终端文件;第二是泄密风险,外来 U 盘可以直接复制电脑中的商业资料。
简单粗暴全部放开 USB 端口,相当于敞开安全大门;不加区分彻底执行U 盘禁用,又会打断正常业务流转。成熟的管控思路是分层设置策略,而不是单一启用禁用模式。
二、5 套硬核防护方案(依托域智盾软件落地)
方案一:全局 U 盘禁用 + 白名单授权方案
适合保密车间、研发核心机房等高涉密区域。依托软件默认执行U 盘禁用策略,所有 USB 存储设备接入电脑直接拦截。
企业内部办公所需 U 盘提前采集硬件序列号录入后台,加入可信白名单,仅登记过的设备能够正常使用。外来 U 盘、私人 U 盘一律无法识别,从源头杜绝外来存储设备接入,阻断病毒入侵通道。整套策略部署简单,适合涉密等级较高的部门。
方案二:U 盘只读管控方案(折中替代全盘禁用)
部分岗位需要接收外部客户资料,无法彻底执行 U 盘禁用,可启用 U 盘只读策略。
通过域智盾软件设置权限:外来 U 盘只能向电脑传入文件,禁止从电脑向外拷贝任何资料。既能接收外部素材,又防止内部数据被拷贝带走。同时系统自动记录 U 盘插拔日志,方便事后追溯设备接入行为。

方案三:外设分类管控,区分存储设备与普通硬件
很多管理者担心禁用 U 盘会影响键盘、鼠标、打印机使用。系统支持精细化外设识别,策略只针对 U 盘、移动硬盘等存储设备生效。
键盘、扫描仪、打印机等非存储外设不受限制,不会干扰日常办公。管理人员可以单独阻断存储类设备,不用一刀切封锁全部 USB 接口,兼顾实用性与安全性。
方案四:离线笔记本 U 盘管控方案
外勤笔记本经常在外接触各类外来 U 盘,很容易感染病毒。系统支持提前下发离线安全策略,电脑脱离内网之后,U 盘禁用、外设管控策略持续生效。
员工外出办公,陌生 U 盘依旧无法随意接入终端,避免外勤设备携带病毒回到公司内网,消除异地办公带来的安全隐患。

方案五:U 盘操作审计 + 风险告警组合方案
针对暂时无法全面执行 U 盘禁用的业务部门,依靠审计机制做好风险兜底。
域智盾软件完整记录 U 盘插拔时间、文件拷贝动作,一旦系统识别短时间大批量复制文件、高频插拔陌生存储设备,自动触发告警。管理员及时介入排查风险。即便出现病毒入侵或者资料拷贝行为,完整日志可以作为溯源取证依据。

三、U 盘管控落地重要注意事项
1、按部门划分策略,核心涉密区域严格 U 盘禁用,普通业务岗位按需采用只读模式;
2、定期清理白名单内离职人员 U 盘信息,及时回收设备访问权限;
3、管控策略搭配终端杀毒、漏洞补丁管理,多重手段抵御勒索病毒;
4、完善管理制度,明确禁止员工随意接入来历不明的移动存储设备。
四、价格表域智盾行为管控版本 功能 功能明细/价格 80 100 168 198 218 80 100 80 100 268 398 U盘管控 对u盘进行管控,可以允许终端电脑使用U盘、禁止终端电脑使用U盘等 ✅ ✅ ✅ ✅ ✅ ✅ ✅ U盘加密 对加密u盘设置终端电脑可使用哪些加密U盘,加密U盘里的文件在指定电脑查看 ✅ ✅ ✅ 外设管理 对计算机USB外设进行管控,可以设置USB外设黑白名单,支持设置全局黑白名单 ✅ ✅ ✅ ✅ ✅ 打印管理 对打印机进行限制,可以禁止终端电脑不能使用打印机 ✅ ✅ ✅ ✅ 应用程序管控 可以设置终端程序使用黑白名单/安装程序限制等 ✅ ✅ ✅ 网址访问管控 设置网络访问黑白名单,规定终端是否能浏览哪些网站 ✅ 邮件发送管控 可以设置邮箱黑白名单,邮件附件管控等 ✅ ✅ 文档安全 文件备份、禁止文件外发途径、敏感文件管控等 ✅ ✅ 文档水印 针对电子文档添加防泄密水印 ✅ ✅ 终端防火墙 设置终端可访问的网络区域,限制终端仅允许访问内网、仅允许访问内部互联区域或禁止所有网络访问等 ✅ 终端安全 违规外联报警、硬件变化报警、软件变化报警、关键信息变化报警、磁盘空间报警、性能异常报警、禁用系统还原等 ✅ 实时画面 实时同步查看对方电脑画面 ✅ 屏幕截图 可以针对某些进程运行时开启截图,支持全时段截图 ✅ 屏幕录像 可以针对某些进程运行时开启录像,支持全时段录像 ✅ 文件操作审计 可以查看终端电脑操作文件动作 ✅ ✅ 打印文件审计 可以查看终端电脑打印内容 ✅ ✅ ✅ ✅ USB文件拷贝记录 可以查看终端电脑usb文件操作 ✅ ✅ ✅ ✅ ✅ USB存储使用审计 可以查看终端电脑usb存储使用 ✅ ✅ ✅ ✅ ✅ 应用程序审计 可以查看终端电脑使用程序 ✅ ✅ 剪贴板审计 针对剪切板使用记录 ✅ Windows刻录审计 可以查看终端电脑刻录 ✅ 开启设备使用日志 可以查看终端设备使用日志 ✅ ✅ ✅ 浏览网站审计 记录终端浏览网站 ✅ 网络搜索审计 记录终端网站搜索内容 ✅ 邮件发送审计 记录终端邮件发送 ✅ ✅ 上传下载审计 记录通过网络文件传输记录 ✅ ✅ 时间画像 进行时间图形化展示终端各时间段使用计算机情况,快速查看任一时间段电脑运行情况,精确到秒 ✅ 效率分析 分析终端工作效率、离职风险等情况 ✅
五、总结
外来 U 盘是勒索病毒传播和内网泄密的重要通道,U 盘禁用是高效防护手段,但不能不分场景一刀切。
企业依托域智盾软件,灵活选用以上五套管控方案,按需搭配白名单、只读权限、离线管控、操作审计等功能,既能阻挡外来 U 盘携带病毒入侵终端,也能防止内部核心资料被私自拷贝,全方位保护终端图纸、文档、业务数据等核心资产。
责编:璇玑