
 文控堡垒系统
 文档安全
 移动存储管理
 邮件安全
 屏幕安全
 打印安全
 风险报警
 屏幕监管
 远程协助
 行为审计报表
 行为分析
 敏感词监测
 上网行为监管
 应用程序管控
 IT资产管理
 远程桌面运维
 软件统一分发、部署
 系统权限管控
 文件备份
 电脑行为预警
 电子文档安全管理系统
 网络准入控制管理系统

 售前热线
 微信咨询


真实案例 (一台电脑, 就是一道边界丨公安部交通管理科学研究所为什么部署域智盾)
发布时间: 2026-11-14
本文简介:本文主要为大家整理了 “真实案例” 相关的内容,主要有 一台电脑, 就是一道边界丨公安部交通管理科学研究所为什么部署域智盾, 等内容,文章部分观点不代表本站观点,如有侵权或其它问题请反馈客服。
1、一台电脑, 就是一道边界丨公安部交通管理科学研究所为什么部署域智盾
一台电脑,
就是一道边界
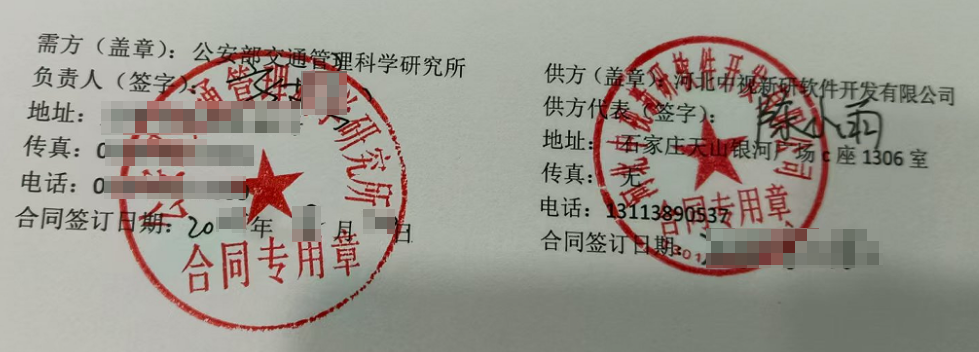
公安部交通管理科学研究所为什么部署域智盾
在多数单位的安全架构图上,终端是最后一块拼图,也是最容易被忽略的那一块。
防火墙守边界,堡垒机守机房,态势感知守流量。可真正装着核心数据的那几百上千台办公电脑,往往只靠一个杀毒软件,加一份《保密承诺书》。
公安部交通管理科学研究所(下称"交科所")部署域智盾这件事,值得说的不是"又一家单位上了终端安全",而是它照出了一个行业共性:
当数据本身成为资产,安全的战场就从网络边界,移到了每一台终端上。
01数据即成果:这类机构最怕什么
交科所是公安部直属的科研机构,长期承担道路交通管理科学、交通安全技术、车辆与驾驶人管理等领域的研究、标准制定与技术支撑工作。
这类机构的产出很特别——不是流水线上的产品,而是一份份研究报告、一组组试验与检测数据、一套套技术标准、一行行业务系统代码。
这些成果有一个共同的物理形态: 它们最终都存放在某个人的电脑硬盘里。
于是就出现一个尴尬的错位——单位投入最多的安全资源,守的是机房和网络;而真正的核心资产,散落在终端上。
边界防护解决的是"外面的人能不能进来",解决不了"里面的人会不会带出去",也解决不了"东西到底放在哪、谁动过、什么时候出去的"。
终端安全真正要回答的,从来不是"能不能防住攻击",而是"数据在哪、谁能碰、怎么出去的、留没留痕"。
02四道绕不过去的坎
第一道 看得见吗?
一台电脑装了哪些软件、插过哪些U盘、存了多少份带"内部"标识的文档——很多单位答不上来。资产底数不清,后面所有管控都是空的。
第二道 带得走吗?
U盘、移动硬盘、私人邮箱、网盘、即时通讯工具传文件、截图、打印、光驱刻录——数据外出的通道比大多数人想象的多。 只堵一条,等于没堵。
第三道 说得清吗?
等保2.0、网络安全法、数据安全法,以及单位内部的保密管理制度,要求高度一致:可审计、可追溯、可举证。检查来了,"我们很重视"不算答案,日志和报表才算。
第四道 用得下去吗?
这一条最容易被低估,却往往决定项目成败。科研人员对"装个软件让电脑变卡、每次存文件都弹窗"极度敏感;信息中心通常只有几个人,管着上千台机器。一个需要天天教用户怎么用、天天处理报障的系统,最后一定会被绕过。
这四道坎,恰好也是绝大多数政企单位在终端安全上反复返工的原因:不是没买系统,是买了只解决了其中一道。
03域智盾给出的不是一个功能清单
对着这四道坎,域智盾的能力是成体系对应的。
终端资产与软件台账
先看清每台终端上有什么、谁在用、装了什么。
文档透明加密
文件落盘即加密,脱离授权环境打不开。对合法使用者无感,对被拷走的人无用。
外设与通道管控
U盘白名单、移动存储、蓝牙、光驱、打印,按需开放而不是一刀切禁用。
外发审批与留痕
确实需要外发的文件走流程,谁批的、发给谁、什么时候,全部留痕。
行为审计与屏幕水印
操作留痕、屏幕带水印,用于事后追溯与责任界定。
离线与移动办公策略
出差、居家场景下策略跟着人走,不是一断网就失控。
关键在于,这六件事不是并列的六个模块,而是一条链:
看得见 → 管得住 → 审得清 → 可举证
先有资产台账,管控才有对象;有了通道管控,外发才需要审批;有了审批和审计,出了问题才拿得出证据。缺任何一环,另外几环的价值都会打折。
04为什么"闭环"比"最强单点"更值钱
政企选型有一个常见的坑:拿一张功能对比表逐项打勾,谁勾多选谁。
但真实的运维场景里,一个能打通"发现—管控—审批—审计—举证"全链路的系统,价值远高于五个各自很强却互不相通的产品。因为安全事件追查的本质,是在一条时间线上把"谁、在哪台机器、对哪个文件、做了什么"串起来。 链路断了,数据就是孤岛。
交科所这类单位的特殊性还在于:它既是管理者,也是被检查者。它既要管住自己的数据,也要向上级、向监管部门证明自己管住了。这种双重身份决定了它需要的不是一件武器,而是一套能够拿出去举证的管理载体。
05这件事真正的信号
过去十年,国内政企的终端安全需求经历了两次转向。
第一次,从"防病毒"转向"防泄密"。 杀毒软件解决的是恶意代码,解决不了"人"的问题。
第二次,从"防泄密"转向"可举证"。 合规检查、审计问责、责任界定,让"出事了能查清"变成刚性需求。
交科所的这次部署,落在第二个转向里。
它说明一件事:终端安全已经不再是IT部门的技术偏好,而是单位治理能力的一部分。数据在哪里、谁能碰、怎么出去的、有没有留痕——这四个问题答不上来的单位,迟早要在某次检查或某次事件里补课。
写在最后
没有哪套系统能让数据绝对不出门。
但一套好的终端安全体系,能让"数据出门"这件事变得可发现、可阻断、可追溯。
对科研院所是这样,对制造、医疗、设计、金融行业同样如此——只要你的核心资产是以文件形式存在员工的电脑里,这道题就绕不过去。
域智盾 · 终端安全管理 / 数据防泄漏