

 文控堡垒系统
 文档安全
 移动存储管理
 邮件安全
 屏幕安全
 打印安全
 风险报警
 屏幕监管
 远程协助
 行为审计报表
 行为分析
 敏感词监测
 上网行为监管
 应用程序管控
 IT资产管理
 远程桌面运维
 软件统一分发、部署
 系统权限管控
 文件备份
 电脑行为预警
 电子文档安全管理系统
 网络准入控制管理系统

 售前热线
 微信咨询


蜜罐 (网络安全里的蜜罐是什么意思?企业怎么用它揪出黑客和内鬼)
发布时间: 2026-11-17
本文简介:本文主要为大家整理了 “蜜罐” 相关的内容,主要有 网络安全里的蜜罐是什么意思?企业怎么用它揪出黑客和内鬼, 等内容,文章部分观点不代表本站观点,如有侵权或其它问题请反馈客服。
1、网络安全里的蜜罐是什么意思?企业怎么用它揪出黑客和内鬼
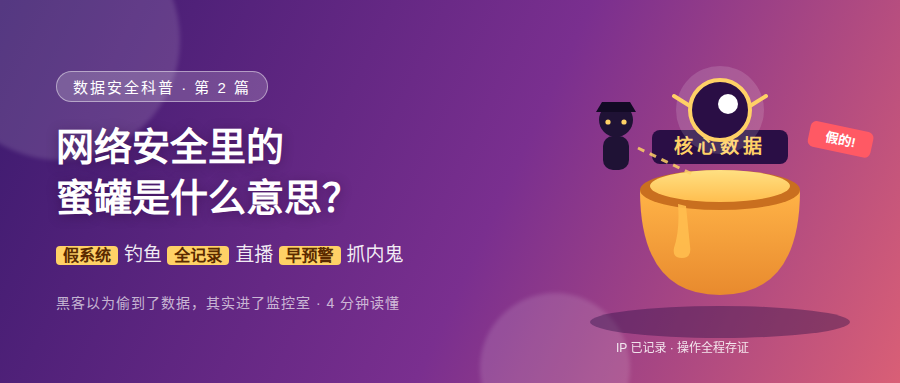
蜜罐(Honeypot),是一种故意部署的"诱饵系统":在企业网络里放一台看起来很值钱的假服务器——假的数据库、假的客户名单、假的财务报表,里面布满监控探针。攻击者费劲攻进来开始"偷数据"时,他的每一步操作、使用的工具、来源 IP,其实全程都在你的直播间里。
蜜罐是怎么工作的?
名字来自捕蜂蜜熊:真金白银摆在明处,罐子上全是粘胶。工作流程分三步:
第一步:布饵
在真实系统旁边架设假目标,伪装成 ERP、文件服务器或数据库,内容仿真到足以让人信以为真——但唯一真实的东西,是记录行为的探针。
第二步:入瓮
攻击者(外部黑客或被收买的内部人)进入蜜罐,开始"窃取核心数据"。从登录那一刻起,操作路径、攻击工具、跳板地址、下一步意图,全部被逐条记录。
第三步:反制
安全团队根据蜜罐里学到的攻击手法,实时加固真实系统;必要时固定证据、溯源定位、配合处置。攻击者以为得手了,实际上从进门起就在被直播。
企业用蜜罐能解决什么实际问题?
用途一:看清攻击者,把被动挨打变成主动布防
防火墙和杀毒软件回答的是"挡没挡住",蜜罐回答的是"谁在攻、怎么攻、攻什么"。拿到这些情报,真实系统的防护才有靶心。
用途二:揪内鬼,比真数据泄露早发现一个周期
这是蜜罐在企业内部威胁场景里最值钱的用法。逻辑很简单:那个"没人知道用途"的假数据库,正常员工没有任何理由去访问。一旦有内部账号去碰它,只有两种可能——
- 他的账号被人盗用了;
- 他自己在踩点,准备拿数据。
不管哪种,告警响起的时刻,真数据一个字节都没丢。内部威胁最难的不是处置,是发现——蜜罐把"发现"这一步提前了。
蜜罐不是万能的:这几种情况别急着上
说清边界:什么情况不适用
- 没有安全人员值守的企业。蜜罐的价值在于"有人看日志、分析告警",无人值守的蜜罐只是个没人看的陷阱,形同虚设;
- 预算有限的微小型企业。在加密、备份、权限收敛、员工安全意识这些基础动作没做之前,蜜罐的优先级排在后面;
- 想用蜜罐"钓鱼取证"自家员工的要慎重。蜜罐用于发现异常访问是正当用途,但若以诱导、设套的方式制造违规证据,在劳动争议中反而可能被认定取证不当。蜜罐抓的是"主动伸手的人",不是"被诱导的人"。
常见问题
Q:蜜罐会不会被攻击者识破?
仿真度高的蜜罐(含真实业务逻辑、逼真数据)识破成本很高;廉价粗糙的蜜罐确实容易被经验丰富的攻击者绕开。所以蜜罐的投入重点在"像不像",而不是"有没有"。
Q:蜜罐和防火墙是什么关系?
互补关系。防火墙是修墙,决定谁能进门;蜜罐是布陷阱,看清进门之后谁图谋不轨。墙拦得住常规进攻,陷阱看得清高级手法和内部异常。
Q:部署蜜罐合法吗?
在自己的网络内部署诱饵系统、记录针对自己的攻击行为,是合法的防御措施。但不可将蜜罐用于主动攻击他人,或诱骗他人实施违法行为后追究。
防火墙是修墙,蜜罐是布陷阱;墙防得住进攻,陷阱看得清人心。