

 文控堡垒系统
 文档安全
 移动存储管理
 邮件安全
 屏幕安全
 打印安全
 风险报警
 屏幕监管
 远程协助
 行为审计报表
 行为分析
 敏感词监测
 上网行为监管
 应用程序管控
 IT资产管理
 远程桌面运维
 软件统一分发、部署
 系统权限管控
 文件备份
 电脑行为预警
 电子文档安全管理系统
 网络准入控制管理系统

 售前热线
 微信咨询


内部威胁防护怎么做 (内部威胁防护怎么做?5种典型画像与4种防护办法)
发布时间: 2026-11-18
本文简介:本文主要为大家整理了 “内部威胁防护怎么做” 相关的内容,主要有 内部威胁防护怎么做?5种典型画像与4种防护办法, 等内容,文章部分观点不代表本站观点,如有侵权或其它问题请反馈客服。
1、内部威胁防护怎么做?5种典型画像与4种防护办法
内部威胁防护怎么做?我们需要识别五种典型风险画像——怨恨离职型、外部利诱型、顺手便利型、疏忽大意型、账号冒用型,再“对症下药”。在这一过程中,可以借助域智盾软件,实现从“全网撒网”到“精准布防”的过渡,严防内部威胁。
一、5 种典型画像:认清“风险长什么样”
① 怨恨离职型
提出离职后心态变化,“最后一个月”集中拷贝资料、转移客户。这是发生概率最高的一类,也是离职防泄漏的核心对象。
② 外部利诱型
被竞争对手收买、接私活出卖数据。特征是行为模式突变:频繁访问非本职数据、异常时段操作、与外部频繁传输文件。
③ 顺手便利型
主观恶意不强,但习惯把资料拷到个人 U 盘、传到私人网盘"在家加班"。量大面广,是数据资产的“慢性失血点”。
④ 疏忽大意型
弱口令、乱点链接、误发邮件、误共享文件夹。不针对任何人,却贡献了大量的“事故型”泄露。
⑤ 账号冒用型
内部账号被盗用或离职账号未回收,攻击者以“内部人”身份活动——人不在墙内,权限还在墙里。
二、内部威胁防护怎么做?
域智盾软件提供4种防护办法:
防护办法 | 具体做法 | 针对画像 |
① 最小权限 | 开启安全区域和文档权限管控策略,按岗位授权,非本职数据默认不可见 | ①②⑤ |
② 文档检测 | 展示文档检测大屏,批量拷贝、批量打印、异常外发会弹出告警 | ①②③ |
③ 敏感期加控 | 识别到离职风险或员工提出离职申请时:不加密策略、通道封禁、审计、加密 | ①③ |
④ 应急取证闭环 | 日志防删改 + 屏幕录像 + 一键溯源报告,事后追责有据 | 全部 |
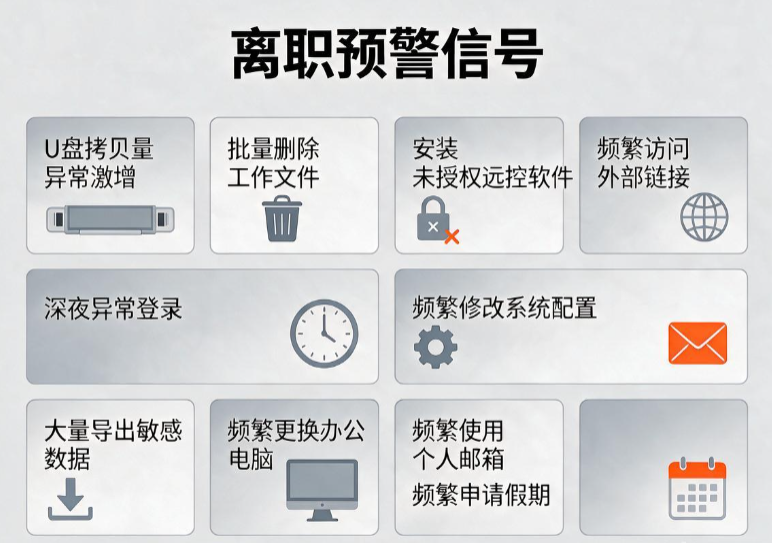
三、值得关注的 10 个预警信号
离职前批量访问/下载非本职文件
短时间内大量向个人邮箱、网盘外发
非工作时段、非常用设备登录核心系统
访问与本职无关的部门数据
U 盘拷贝量异常激增
批量删除或清空工作文件
安装未授权的远控、网盘类软件
同一账号异地并发登录
打印量在离职期异常上升
离职账号长期未回收仍有登录活动
四、FAQ
Q1:内部威胁真的占比很高吗?
高,Verizon DBIR 等权威报告多年结论一致:大多数泄露涉及“人的因素”,包括内部人员失误与滥用,可见内部威胁不是小概率叙事。
Q2:小公司有必要做内部威胁防护吗?
有必要。人员少、关系近反而容易放松警惕,小公司核心资产集中,一人带走数据就可能伤筋动骨,可从最小权限+离职管控起步。
Q3:从哪个画像先防起?
优先级:离职窗口(①③)→ 账号治理(⑤)→ 行为监测(②)。前两类是“确定性风险”,见效最快。
Q4:外包与实习生算内部人吗?
算。他们持有合法权限却不受内部管理制度充分约束,应纳入统一的账号治理与权限最小化体系,且权限周期与合同严格对齐。
评估内部威胁暴露面
域智盾软件提供内部威胁防护评估与离职管控专项方案,欢迎联系我们获取画像自查工具与部署建议。服务热线:400-097-8770
参考来源
Verizon《数据泄露调查报告》(DBIR):多数数据泄露涉及“人的因素”
《中华人民共和国数据安全法》《中华人民共和国个人信息保护法》相关义务条款
作者:运营二部-小然
更新时间:2026-11-18