
 文控堡垒系统
 文档安全
 移动存储管理
 邮件安全
 屏幕安全
 打印安全
 风险报警
 屏幕监管
 远程协助
 行为审计报表
 行为分析
 敏感词监测
 上网行为监管
 应用程序管控
 IT资产管理
 远程桌面运维
 软件统一分发、部署
 系统权限管控
 文件备份
 电脑行为预警
 电子文档安全管理系统
 网络准入控制管理系统

 售前热线
 微信咨询


防止文件泄密 (如何防止公司文件泄密?域智盾软件让泄密风险直接归零!)
发布时间: 2026-09-16
本文简介:本文主要为大家整理了 “防止文件泄密” 相关的内容,主要有 如何防止公司文件泄密?域智盾软件让泄密风险直接归零!, 计算机泄密的主要途径有哪些?分享计算机泄密的6个途径以及解决方法,快看!, 公司如何防止文件泄密?分享防止文件泄密的5个妙招,2026甄选!, 破解文件泄密难题,这款文件防泄密解决方案 1 招定乾坤!, 文件泄密?不存在的!这款企业防泄密神器核心功能分享给你 , 等内容,文章部分观点不代表本站观点,如有侵权或其它问题请反馈客服。
1、如何防止公司文件泄密?域智盾软件让泄密风险直接归零!
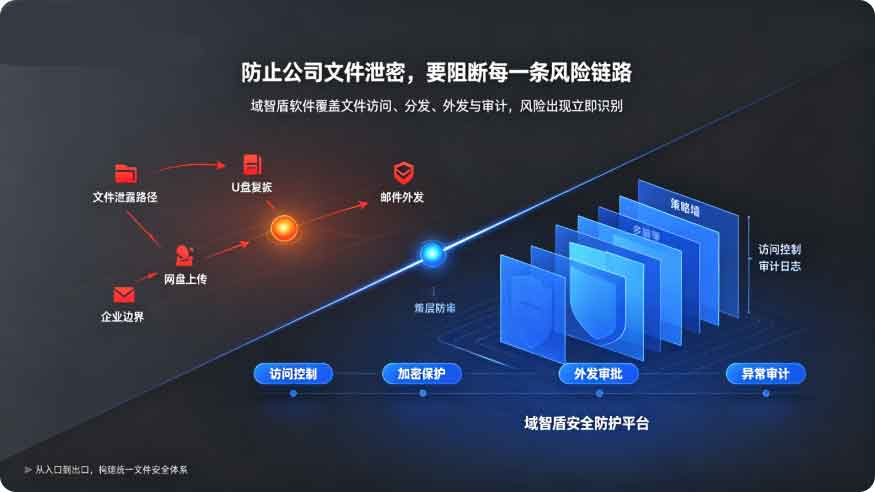
核心文件、项目资料、客户数据、财务报表、技术图纸等是企业立足市场的核心资本。但日常办公中处处暗藏泄密隐患。很多企业依靠人工管控不仅效率低、漏洞多,还容易出现员工漏加密、私自拷贝、偷拍屏幕、截屏外泄等问题,一旦核心数据流出,会给企业带来不可逆的经济损失和口碑风险。想要从根源杜绝文件泄密,无需复杂的多层防护体系,域智盾软件一站式解决全场景泄密痛点,全方位筑牢企业数据安全防线,让企业泄密风险直接归零。
一、域智盾软件
1.透明自动加密,源头锁死文件安全
对企业各类办公文档、图纸、数据文件进行自动、强制加密,全程无需员工手动操作,不改变原有办公流程,不影响员工办公效率。在公司内网授权设备、授权环境下,加密文件可正常打开、编辑、流转,员工办公不受任何限制。但一旦违规将文件发送带出,文件会直接变成乱码,无法正常读取使用,从源头阻断文件外流泄密的核心路径。
2.复制剪贴精准管控,杜绝文字摘抄泄密
软件可精准管控涉密文件的复制、剪贴、拖拽操作,员工一旦复制加密涉密文件的文字内容,粘贴后不会显示原始内容,仅会展示统一脱敏提示:“您复制的内容已被加密处理”,彻底杜绝文字摘抄外泄问题。同时系统支持全面禁止文字拖拽操作,杜绝通过拖拽文本、批量摘抄等隐蔽方式窃取核心数据,堵住细微泄密漏洞。
3.智能防手机拍照,双重溯源锁定泄密行为
软件联动电脑摄像头,实现智能防偷拍防护,做到提前预警、全程取证。当系统检测到有人用手机、相机拍摄电脑屏幕时,会立即触发防护机制,自动锁定电脑屏幕,终止所有桌面操作,杜绝偷拍泄密。同时设备摄像头会自动启动,实时拍下偷拍人员画面,同步对当前电脑屏幕进行截图留存。管理人员可通过人像画面与屏幕截图双重比对,快速核实泄密场景、锁定涉事人员,实现有据可查、精准追责,彻底杜绝屏幕偷拍泄密乱象。
4.人脸智能登录,实现专机专用、离岗防护
搭载电脑人脸识别防护功能,筑牢设备终端第一道安全屏障。系统支持人脸专属登录,仅本人人脸可解锁登录办公电脑,实现严格的专机专用,杜绝他人冒用账号、私自登录设备查看涉密文件。同时具备智能离岗锁屏功能,员工临时离岗、长时间离开工位时,电脑会自动锁屏,无需手动操作。既防止他人操作电脑窃取数据,也能有效避免工位无人时屏幕被偷拍,全方位规避人为疏忽导致的泄密风险。
5.分级截屏管控,拦截OCR文字识别泄密
软件提供双重截屏防护方案,企业可按需灵活选择,精准封堵截屏泄密漏洞。
方案一:全局禁止截屏,直接禁用电脑所有截屏、录屏工具,彻底杜绝任何屏幕截取操作,适合高密级办公场景,实现零截屏风险。
方案二:差异化截屏防护,兼顾办公便捷性与安全性。员工可正常截屏、截取非加密普通文件,不影响日常办公沟通;但无法截取任何加密涉密文件,若强行启动截屏操作,加密文件区域会自动变黑、涉密程序窗口直接隐藏,彻底拦截截屏留存、OCR识别提取涉密内容的泄密渠道。
总结
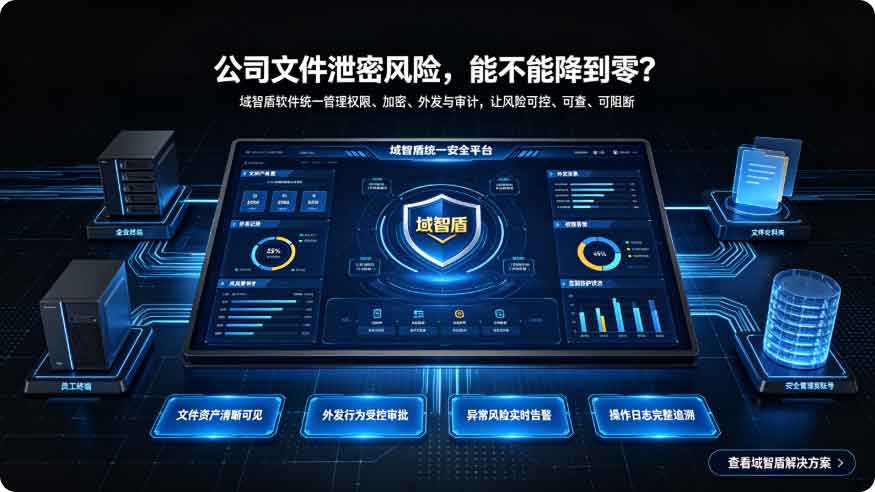
企业文件防泄密要覆盖“文件流转、内容摘抄、屏幕偷拍、终端登录、截图窃取”全场景,做到无死角防护。域智盾软件摒弃单一防护模式,以自动化、智能化、精细化的防护能力,从文件源头、终端操作、人为行为多维度管控,无需繁琐的人工监管和制度约束,轻松实现企业泄密风险归零,全方位守护企业核心数据安全,适配各类型企业、政企单位等各类办公场景。
软件是缴费终身制的,第一年费用是300左右,之后只需缴纳少量维保费即可!联系我们获取7天免费试用方案!
责编:付
2、计算机泄密的主要途径有哪些?分享计算机泄密的6个途径以及解决方法,快看!
前阵子跟一位做制造业的老板聊天,他说公司刚出了件糟心事。
研发部花了半年多改出来的新款设备图纸,莫名其妙就流到了竞品手里,对方新品上线的速度比自家还快。查来查去,最后发现是离职员工走之前用U盘拷走了一整套设计文件。
这种事真不是个例。很多公司平时把精力都放在业务上,对电脑里的数据安全压根没当回事,等真出事了才追悔莫及。
那么问题来了,计算机泄密到底是怎么发生的?主要途径有哪些?又该怎么防?

为什么企业数据容易泄密
说穿了就一个原因:防线太松。
很多公司的电脑,谁坐下来都能用;文件存服务器里,全公司都能看;U盘插进去就拷,打印机点一下就出纸。员工入职没培训,离职没交接,中间过程也没监控。数据就像摆在敞开的仓库里,不拿白不拿。
再加上现在手机拍照这么方便,屏幕上什么内容,抬手一张就带走了。你防得了U盘,防得了网络,还能防得了人家口袋里的手机?传统的防泄密思路早跟不上了。
下面就说说最常见的6种泄密途径,以及对应的解决办法。
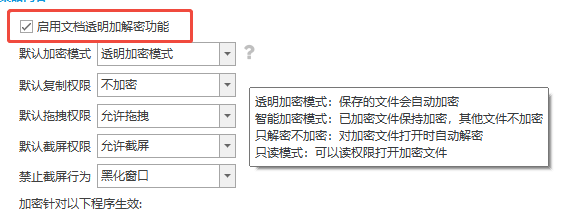
泄密途径一:文件被拷走后到处流传 — 解决方法:透明加密
很多人以为文件放在公司电脑里就安全了,其实不然。只要文件被复制出去,在任何一台电脑上都能打开,那跟裸奔没区别。
透明加密就是在系统底层给文件自动上锁。员工平时在公司电脑里打开、编辑、保存,一切正常,完全感觉不到加密存在。
但只要文件离开了公司环境,比如被拷到U盘、发到微信、上传网盘,打开就是乱码,根本看不了。
这种方式的好处是不影响正常工作,又能从根上堵住文件外流的口子。
泄密途径二:跨部门乱看,信息满天飞 — 解决方法:安全区域
不少公司的文档、图纸是全公司共享的。财务部能看研发的图纸,市场部能打开产品的核心参数。人多嘴杂,谁漏出去的都查不到。
安全区域的思路就是划地盘。把公司按部门、按项目分成不同的安全区,研发区的文件只有研发部能访问,财务数据只有财务组能看。跨部门调资料,得走审批流程。
这样一来,既能防止内部越权,也把泄密的范围缩到最小。就算某个环节出问题,也不会一锅端。
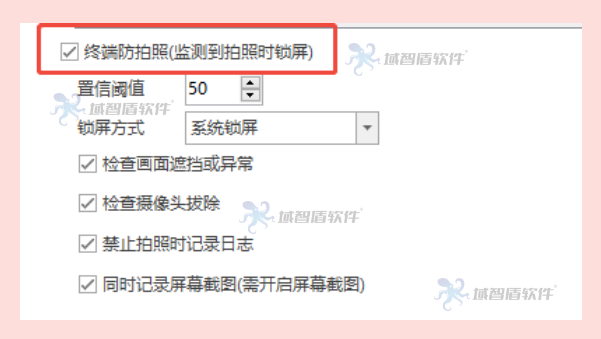
泄密途径三:手机对着屏幕拍 — 解决方法:防拍照系统
这是现在最头疼的一种泄密方式。员工拿自己的手机对着屏幕一拍,图纸、报表、客户名单,啥都带走了。你总不能不让人带手机上班吧。
防拍照的做法是在电脑上装一个插件,再配合摄像头实时监测。一旦检测到有人拿手机对着屏幕拍,电脑立刻自动锁屏,同时摄像头自动拍下偷拍人的照片,系统也会对当前屏幕内容截图留存。
两张图一比对,谁在什么时间拍了什么内容,一目了然。
相当于给屏幕装了个"防盗报警器",想拍?先掂量掂量。
泄密途径四:电脑谁都能用 — 解决方法:人脸识别登录
很多公司的电脑密码就是个摆设,要么大家都知道,要么干脆没设。谁路过都能坐下来操作两下,里面的文件还有什么秘密可言。
人脸识别就能解决这个问题。开机刷脸,本人才能进。人一离开座位,电脑自动锁屏,别人想碰都碰不了。真正做到专机专用,谁用的电脑、什么时候用的,都有记录。
别小看这一步,很多泄密事件就是因为电脑没锁,被人"顺手"看了两眼。
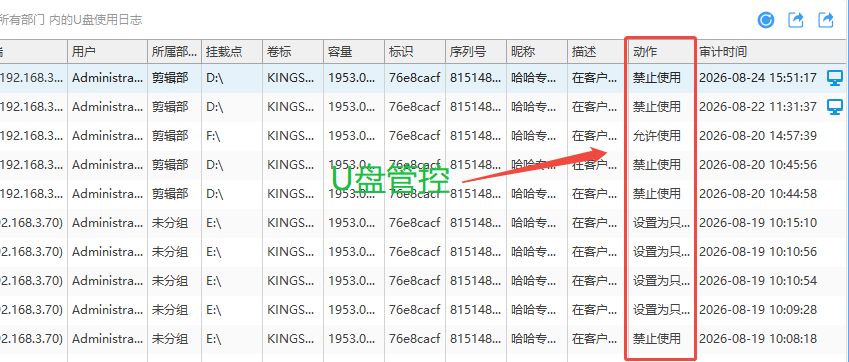
泄密途径五:USB拷贝、打印带走 — 解决方法:外设管控
U盘、移动硬盘、打印机,这些都是数据外泄的老路子了。员工往口袋里一揣,几十G的资料就带走了,连痕迹都留不下多少。
外设管控就是把这些出口管住。USB接口可以禁用,或者只允许用公司登记过的设备,拷出去的文件自动留痕。
打印机也一样,不是什么文件都能打,打印记录全部存档,谁打的、打了什么、什么时候打的,一笔一笔都能查。
把物理出口堵上,泄密的门路就少了一大半。
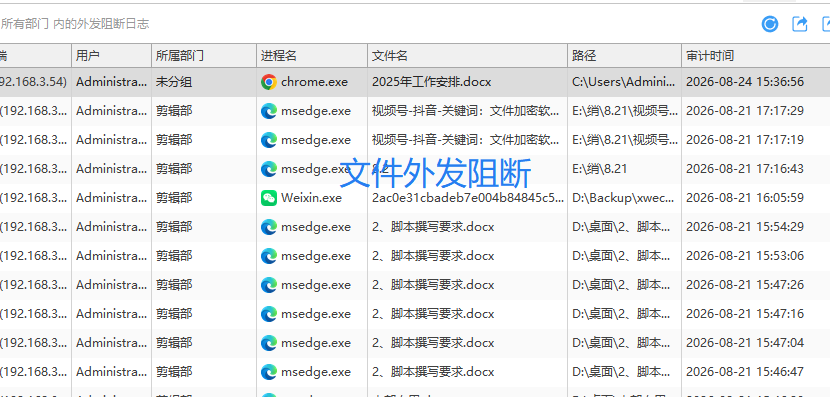
泄密途径六:聊天工具、邮件往外发 — 解决方法:外发程序管控
微信、QQ、邮箱、网盘……现在能传文件的渠道太多了。员工随手一发,文件就出了公司大门,想拦都拦不住。
外发程序管控的思路很直接:不该发的,发不出去。
系统可以设置哪些程序允许传文件、哪些禁止。重要的图纸、文档,想通过聊天软件发出去,直接拦截。就算能发,发出去的也是加密版本,对方收到也打不开。
相当于给电脑装了个"安检门",敏感文件出不去。
这样做对企业有什么好处
把这几道防线都布上,最直接的好处就是心里踏实。
不用天天担心员工离职带走客户资料,不用怕研发成果被竞品抄走,不用因为一张图纸外泄损失几十万。该谁看的文件谁看,该谁用的电脑谁用,每一步操作都有迹可循。
更重要的是,它能倒逼公司养成规范的数据管理习惯。数据安全这事,靠人盯人是盯不住的,得靠制度+技术双管齐下。早一天部署,少一天风险。
总结
计算机泄密看起来防不胜防,其实也就那几条路:文件本身没加密、内部权限乱、手机能拍照、电脑谁都能用、外设随便插、文件随便发。
对应的解决办法也很明确——透明加密、划安全区域、防拍照监测、人脸识别、外设管控、外发拦截。
数据安全不是什么高大上的概念,就是把该锁的锁上,该管的管住,该留痕迹的留痕迹。等真出事了再补窟窿,那代价可就大了。
小编:小雪
3、公司如何防止文件泄密?分享防止文件泄密的5个妙招,2026甄选!
案例一:某科技公司研发总监离职前一晚,用U盘拷走了下一代产品的全部设计图纸和核心算法。一个月后,竞争对手推出了高度相似的产品,原公司半年研发投入直接归零,损失超两千万。
案例二:某外贸公司业务员把客户报价单和合同底价用微信发给了朋友帮忙"看看"。朋友随手转发到行业群,一夜之间所有客户都知道了底价,谈了半年的大单全部黄了。
这两个案例说明:文件泄密不是"会不会",是"早晚的事"。不设防,就是裸奔。

防止文件泄密为什么必须做?
第一,文件就是企业的命脉。 客户名单、报价单、合同、技术图纸、源代码——这些东西丢了,公司直接丧失竞争力。不是赔钱的问题,是能不能活下去的问题。
第二,文件泄露追不回来。 密码能改,系统能重装,但文件一旦被拷走、发出去,就再也收不回来了。事后追责没有意义,损失已经造成了。
域智盾软件防止文件泄密的5个妙招,2026甄选
妙招一:文件加密——三重加密,拿不走也看不了
普通加密员工嫌麻烦,不加密等于没防。现在最有效的做法是三重加密同时上:
- 透明加密:员工写文档、改图纸,操作跟平时完全一样,指定类型文件保存时自动加密,外发出去全是乱码。
- 落地加密:从外部接收的文件,落地到本机自动加密,防止内部文件被反向泄露。
- 复制和剪贴板加密:复制文字、截图、粘贴,全部自动加密处理。就算员工想通过复制粘贴绕过管控,拿到的也是乱码。
三重加密叠加,文件拿不走、看不了、复制不了,彻底堵死泄密通道。

妙招二:敏感文件报警
提前设置"报价单""合同""客户名单""源码"等关键词,系统自动扫描并标记敏感文件。一旦有人尝试拷贝、外发这些文件,后台立刻告警并通知管理员,第一时间拦截。不等泄露发生,就已经掐断了。
妙招三:文件操作记录
谁在什么时间复制了哪个文件、外发了哪份资料、拷贝到了哪个U盘,全部自动记录。操作人、时间、路径、文件名一清二楚。不是为了事后追责,而是让每个人知道——你的每一步操作,都有痕迹。
妙招四:禁止程序发送文件
直接禁止邮件客户端、网盘工具等程序外发文件。想用邮件发?直接阻断。必须管理员审批才能发,从源头把外泄通道焊死。
妙招五:文件操作权限
按部门、岗位精细划分文件访问范围。研发看不到财务数据,销售看不到技术图纸,文件只能在授权范围内流转。就算文件没加密,拿到手也打不开,内部乱传也传不动。

总结
文件防泄密这件事,靠制度管不住人,靠自觉挡不住诱惑,最终还是得靠技术把口子焊死。
五个妙招组合起来,文件才能真正做到——生在公司、用在公司、锁在公司。2026年了,防泄密不是选择题,是必答题。
小编:小雪