
 文控堡垒系统
 文档安全
 移动存储管理
 邮件安全
 屏幕安全
 打印安全
 风险报警
 屏幕监管
 远程协助
 行为审计报表
 行为分析
 敏感词监测
 上网行为监管
 应用程序管控
 IT资产管理
 远程桌面运维
 软件统一分发、部署
 系统权限管控
 文件备份
 电脑行为预警
 电子文档安全管理系统
 网络准入控制管理系统

 售前热线
 微信咨询

敏感数据泄露如何防范?五类数据泄露风险及应对措施,实现防护闭环
2026-11-14
针对敏感数据泄露如何防范这一问题,企业需要分类识别五大泄密风险源,借助域智盾软件,擅用权限管控、透明加密、外设管控、外发审计等功能,搭建完整的数据防泄漏闭环;个人用户可以注重日常防范,如不连接陌生WiFi、不在公共场合谈论敏感事件等。
一、行业背景
数字化办公普及后,图纸、源码、客户资料、合同、病历等敏感数据大量存储在办公终端,数据流转链路变长,内部人员违规拷贝、外设外传、邮件外发等泄露事件频发。
很多企业只做单点防护,缺少风险分类识别,没有形成闭环管理,一旦发生泄密难以追溯定责,因此需要按风险类型制定对应应对措施,构建完整的数据防泄漏体系。
二、敏感数据泄露如何防范?
风险类别 | 风险来源 | 域智盾软件的应对措施 |
| 终端外设泄露 | U 盘、移动硬盘等外接设备 | 外设准入管控,U 盘加密、禁用、操作日志审计 |
| 网络外发泄露 | 邮件、网盘、即时通讯工具 | 外发通道审计,敏感文件识别,外发审批拦截 |
| 内部越权泄露 | 员工权限过大、账号滥用 | 安全区域、文件生命周期管理、访问行为审计 |
| 离职人员泄露 | 离职交接疏漏 | 离职风险分析、不加密模式、终端数据审计 |
| 恶意攻击泄露 | 木马、钓鱼、外部入侵 | 终端安全防护、补丁加固、终端防火墙 |
三、FAQ
Q1:信息泄露风险来自于哪些方面?
A:主要分为内部人为风险和外部攻击风险,内部包含外设拷贝、网络外发、越权访问、离职带走数据;外部包含钓鱼攻击、木马入侵、非法入侵终端。
Q2:工作中如何避免信息安全泄露?
A:
企业层面落实分级权限、终端管控、文件加密、外发审批、审计留痕;
员工层面做好保密培训,不随意使用 U 盘拷贝机密文件,不通过个人网盘外传业务资料。
注:企业部署相关审计系统前,需要履行事前告知义务,写入员工手册与保密协议。
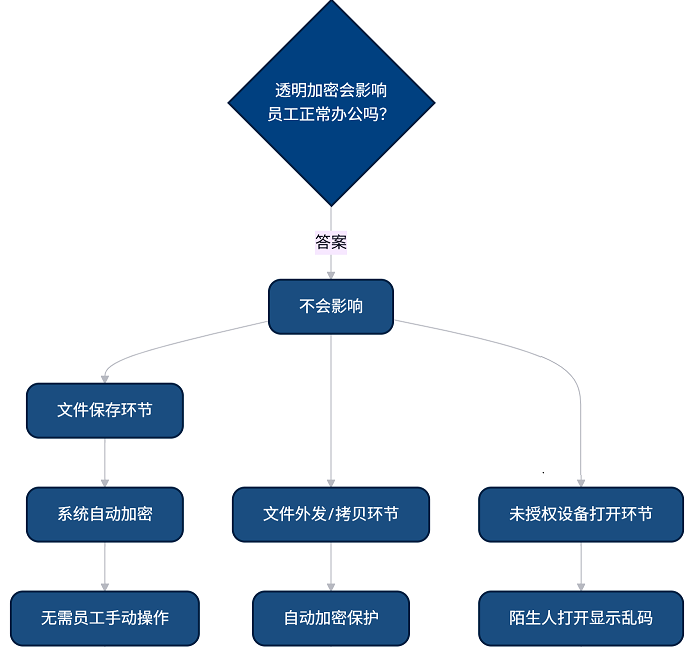
Q3:透明加密会不会影响员工正常办公?
A:不会,应用透明加密模式后,员工保存文件时会自动加密,无需手动操作,外发、拷贝到未授权设备时自动加密保护,陌生人打开只能看到一堆乱码。
Q4:发生敏感数据泄露之后,企业可以调取员工终端审计日志吗?
A:可以,但前提是该终端属于公司办公资产,并且前期已经完成告知授权。调取日志仅用于泄密事件溯源定责,不得扩大范围查询员工私人账号、私人聊天等隐私内容,日志访问操作本身也要留痕。
Q5:BYOD自带办公电脑是否也必须部署防泄密系统?
A:不能强制部署。员工个人自带设备属于私人资产,如果业务需要访问敏感数据,应当单独签署授权协议,双方确认管控范围,不能像公司配发电脑一样强制安装终端安全软件。
四、行动建议
企业想要搭建敏感数据防泄漏闭环体系,推荐域智盾软件,它支持透明加密、U 盘外设管控、外发审计、行为日志追溯、风险告警等能力,支持5台-上万台大规模部署,帮助企业识别五类泄密风险,完成防护闭环建设。服务热线:400-097-8770.
作者:运营一部-小赛
更新时间:2026-11-14
最新资讯
- 局域网如何实时监控?从0到1,四步搭建合规监控体系
- 敏感数据泄露如何防范?五类数据泄露风险及应对措施,实现防护闭环
- 企业电脑监控如何合规?企业可以监控员工电脑吗?3种合规落地方法
- 新版本上线|域智盾软件V2610正式更新,啃下多块“硬骨头”
- 怎么禁止员工随意访问网站?3种企业级管控方式,附合规边界说明
- 盘点效率提升80%:IT资产管理系统直击三类资产管理痛点
- CAD图纸泄密怎么办?了解4个高频泄密入口与5种解决办法
- 再添医疗标杆!县医院部署域智盾软件,夯实院内终端安全!
- 护航国企数据安全!中建某局安装工程落地域智盾数据防泄漏方案!
- 喜报!某市给水工程设计院批量部署域智盾软件!
- 《保密法》规定的13种违法行为【解读+案例+处罚】
- 六个真实泄密案例:新时代保密管理为何必须构建“体系化”
- 国家计算机病毒应急处理中心检测发现84款违法违规收集使用个人信息的移动应用
- 局域网监控软件选型与使用建议:5个POC必测项,少1个都别签合同
- 透明加密软件怎么选?1个动作验证真假,3类方案直接淘汰