

 文控堡垒系统
 文档安全
 移动存储管理
 邮件安全
 屏幕安全
 打印安全
 风险报警
 屏幕监管
 远程协助
 行为审计报表
 行为分析
 敏感词监测
 上网行为监管
 应用程序管控
 IT资产管理
 远程桌面运维
 软件统一分发、部署
 系统权限管控
 文件备份
 电脑行为预警
 电子文档安全管理系统
 网络准入控制管理系统

 售前热线
 微信咨询


文件防勒索 (文件删了找不回?2026年企业文件备份与防勒索指南)
发布时间: 2026-11-17
本文简介:本文主要为大家整理了 “文件防勒索” 相关的内容,主要有 文件删了找不回?2026年企业文件备份与防勒索指南, 文档被勒索怎么办?记住这1招,让黑客无从下手,简单又有效!, 2025勒索病毒防护新思路,域智盾软件帮你告别 “被动杀毒”, 银狐病毒来袭,企业如何筑牢网络安全防线?域智盾软件11大功能全面守护, 等内容,文章部分观点不代表本站观点,如有侵权或其它问题请反馈客服。
1、文件删了找不回?2026年企业文件备份与防勒索指南
文件删了找不回?域智盾软件是面向国内政企、制造、工程设计企业的终端数据安全管理平台。它不用改动企业原有办公流程,帮企业搭建事前拦截、事中告警、事后可恢复的文件备份与防勒索完整防护体系。需要注意的是,软件只能找回软件安装之后,且开启备份策略的文件。

一、企业为什么要做文件备份和防勒索?
分享一组数据:94% 的攻击者会尝试破坏企业备份,57% 的备份破坏行为成功,备份失效企业的恢复成本提升 8 倍,中位数恢复成本达到 300 万美元。
仅靠杀毒软件、防火墙无法兜底,企业文件备份是最后的恢复底座,防勒索防护是守住备份不被污染的前置防线,二者缺一不可。
二、企业文件备份与防勒索指南
| 功能模块 | 具体能力 | 作用说明 |
| 防勒索拦截 | 进程白名单管控、批量加密 / 删除行为告警、恶意进程阻断 | 提前拦住勒索病毒,防止文件被加密、恶意删除 |
| 文件自动备份 | 文件删除时备份、文件修改时备份、手动备份 | 文件误删、改错后,可以找回历史版本 |
| 文件操作审计 | 记录文件打开、编辑、删除、外发、备份恢复日志 | 出问题能溯源,满足等保审计要求 |
| 一键恢复 | 按文件、按版本快速回滚,支持批量恢复 | 中招或者误删后,快速恢复业务文件 |
| 终端统一管控 | 后台统一配置备份策略、防护规则,批量下发到电脑 | IT 不用一台台电脑设置,运维简单 |
三、适用性分析
适用场景有哪些?
适合存在大量图纸、合同、配方、项目文档等核心电子资产的企业,覆盖多行业:
工程、机械、工业设计企业:图纸批量保护,防止勒索加密、员工误删、图纸外泄;
商贸、财税、法务公司:合同、财务凭证、客户资料自动备份,满足审计、等保合规;
中小制造、信创单位:内网私有化部署,适配国产终端,隔离外网攻击;
多分支机构企业:统一后台管控,集中备份,跨网点同步防护。
非适用场景有哪些?
纯公有云 SaaS 平台(独立云 OA、在线表单):平台自有数据存储,终端侧无法抓取云端底层数据,仅能备份本地下载文件;
无核心文档、仅以视频监控、日志存储为主的单位:重点选用存储层防勒索,文档备份收益低。
四、风险与应急 FAQ
Q:已经中了勒索病毒,备份还能救回来吗?
A:能否恢复。
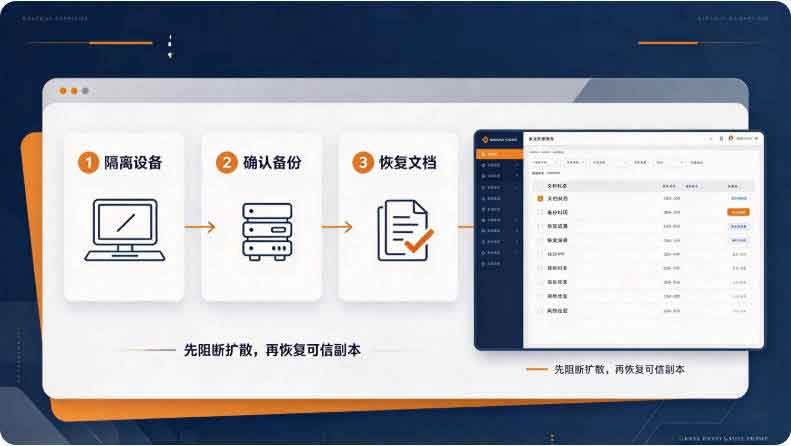
温馨提示:中招后第一时间隔离主机,不要重启、不要支付赎金,调取隔离备份,由管理员进行恢复,同时留存攻击日志上报。
Q:企业做了备份,还需要做防勒索策略吗?
A:需要。备份是恢复手段,防勒索是降低被攻击概率、保护备份本身。域智盾软件可以把策略统一在一个后台,不用单独采购杀毒、备份、审计多套产品,降低 IT 运维压力。
Q:中小企业预算有限,怎么低成本搭建企业文件备份与防勒索体系?
A:优先落实三件事,低成本落地:
①核心图纸、合同目录开启自动版本备份,保留至少 30 天历史版本;
②禁用普通用户访问备份服务器权限,备份库独立账号;
③开启文档防勒索白名单,只放行办公、设计软件。
很多中小企业误区:追求大而全灾备,忽略终端侧勒索拦截,投入高、防护缺口依然存在。
五、总结
企业文件备份与防勒索不是一次性项目,而是持续运营的安全底座。域智盾软件融合文档防火墙、文档自动备份、全流程审计等技术,避免高额赎金与业务中断损失。如果你正在梳理企业数据安全方案,可预约域智盾软件免费试用,完成内部风险自查。
引用来源
Sophos, State of Ransomware 2024 & 2026 勒索软件态势报告
Verizon DBIR 数据泄露调查报告Solar 2025《勒索软件威胁态势与防护实践年度报告》
作者:运营二部-小然
更新时间:2026-11-17
2、文档被勒索怎么办?记住这1招,让黑客无从下手,简单又有效!
IT 运维最头疼的突发故障之一,就是内网爆发勒索病毒。病毒横向扩散,一台电脑中招,很快蔓延到整个部门硬盘。传统杀毒库更新存在延迟,变种勒索病毒经常钻空子,批量加密各类文档。单纯被动查杀远远不够,我们需要主动防御手段。
勒索病毒一旦入侵终端,会快速扫描电脑里 Word、PDF、图纸、数据库文件,批量加密文档,索要赎金;就算交赎金,也不一定能拿回完整文件。域智盾内置文档防勒索防护体系,构建事前拦截、实时监控、日志审计、备份兜底的多层防护。
一、域智盾软件
1.文件防勒索
对核心文档目录做保护,一旦程序尝试恶意加密、批量改写、删除文档,系统直接阻断操作。病毒无法篡改、加密受保护目录内的文档,守住核心文件不被锁。
2.文档防火墙精准拦截
文档防火墙识别勒索病毒的行为特征,不是单纯靠病毒库。只要程序出现批量修改后缀、大量重命名文件、加密文档这类勒索特征行为,直接阻断进程,避免变种勒索病毒绕过传统杀毒软件。
3.防勒索日志审计
所有触发防勒索防护的行为全部记录日志,记录攻击发生时间、终端账号、触发行为、拦截结果。管理员随时检索导出日志,事后复盘攻击来源、攻击行为,排查安全隐患。
4.定期备份,给自己留条 “后路”
支持文档定时自动备份,将核心文档备份至隔离存储区域。就算终端不幸中招,原有文件被加密,可直接从备份恢复文档,不用向黑客支付赎金。
5.实时监控与异常报警
持续监控终端进程、文件读写行为。一旦监测到批量修改文件、大量删除文档等异常行为,系统立刻向管理员推送告警,第一时间响应处置,防止病毒大面积扩散。
结尾:
勒索病毒攻击从来不提前打招呼,等文档被加密再补救往往代价惨重。依靠域智盾这套防护方案,文档防火墙拦截恶意行为、实时告警及时预警、日志留存方便复盘,搭配定期备份兜底。攻防主动权掌握在企业手里,不再被动等待黑客勒索,守住企业核心文档资产。
域智盾软件支持模块化选购,单项功能模块 60 元起。如需评估产品效果,欢迎联系服务热线 400-097-8770,申请免费试用方案。
责编:付
3、2025勒索病毒防护新思路,域智盾软件帮你告别 “被动杀毒”

简单说,勒索病毒就是一种 “绑票” 用的恶意软件。
它不偷你东西,而是把你电脑里的文件或整个电脑锁住,然后逼你交钱 “赎身”。

和普通病毒比,它坏就坏在 “针对性搞破坏 + 要钱才罢休”。它主要分两种类型:
一种是 “简单粗暴型”:直接把你电脑锁了,开机就弹窗口要赎金,不给钱连桌面都进不去;
另一种是 “精准打击型”:专门加密你硬盘里的文件,比如工作文档、照片、视频,加密后这些文件全变成乱码,想恢复就得找黑客要 “解密钥匙”,而这钥匙,只有他们手里有,不给钱绝对不给你。
不管是哪种,最终目的都一样:让你没法正常用电脑 / 文件,乖乖交赎金。而且这加密技术还挺厉害,一般人自己根本解不开,只能认栽。

对企业来说,勒索病毒更难缠,它攻击的路子也更 “高级”,主要有3种:
1. 猜密码 / 偷账号,从 “正规入口” 闯进来
黑客会盯着企业的远程桌面(比如员工在家办公用的 RDP)、VPN 账号,要么用软件 “暴力破解”,要么买从暗网泄露的账号密码,登录进企业内网后,就像有了 “万能钥匙”。
2. 钻系统 “漏洞”,趁虚而入
企业用的软件、系统要是没及时更新补丁,就会有 “漏洞”。黑客专门盯着这些漏洞,不用密码就能闯进电脑,比如之前很出名的 “永恒之蓝” 病毒,就是靠系统漏洞横扫企业,一攻一个准。

3. 玩 “套路”,骗员工自己点开病毒
也就是常说的 “钓鱼”“社工攻击”。比如给员工发邮件,伪装成 “客户发的合同”“财务发的工资表”,员工一点,病毒就自动下载。
它不是简单的 “杀毒工具”,而是从 “文件保护、行为监控、设备管控” 三方面下手,把勒索病毒的路堵死,下面用大白话讲它的核心功能:
1. 先护好文件:加密 + 备份,就算中病毒也不怕
文件自动加密,别人偷了也没用
对公司重要文件(比如合同、客户资料),软件会自动加密,而且加密过程你完全没感觉 —— 该编辑编辑、该保存保存,和平时一样。
但要是有人把文件拷贝到 U 盘、发出去,打开就是乱码,就算病毒把文件弄走,也读不懂内容,等于白偷。
要是研发部有核心代码、设计图,还能给整个硬盘加密,防护更严实。

文件操作全记录,异常行为早发现
员工创建、复制、删除文件,软件都记下来;
要是有人把文件往 U 盘拷、用微信发出去,系统立马弹窗提醒管理员。
比如勒索病毒要加密文件,肯定得大量修改、复制文件,这时候管理员就能及时发现,提前阻止。

文件自动备份,丢了也能找回来
软件会按你设的时间(比如每天下班自动备份),把重要文件存到安全地方。
就算文件被病毒加密、删了,也能从备份里恢复,不用慌慌张张找黑客要解密钥匙,业务也能正常跑。

敏感信息一动就报警
你可以提前设好 “敏感词”,比如 “客户名单”、“报价单”,要是员工在聊天、发邮件、改文档时提到这些词,系统马上给管理员发警报,还能截个屏存证。要是有人想把带敏感信息的文件发出去,软件直接拦下来,不让发。

2. 盯紧操作:谁乱搞一目了然
实时看屏幕,多台电脑一起盯
管理员能同时看好多员工电脑的实时画面,像 “监控大屏” 一样,哪个员工电脑有异常(比如弹出勒索病毒窗口),一眼就能看见。还能录屏、定时截图(比如每 5 秒截一次),就算出了事,回放录像就能知道是谁、什么时候操作的,有证据可查。

管上网行为,别乱点危险网站
员工逛了啥网站、发了啥邮件、下了啥东西,软件都记着。还能设 “黑名单”,比如禁止上视频网站、游戏网站、非法网站,也不让装非工作用的软件 —— 这样能少踩很多 “藏毒” 的坑,降低中招概率。
管软件运行,不让陌生软件启动
员工装了啥软件、用了多久,软件都有记录。管理员可以设 “只让用工作软件”(比如只让开 Office、CAD),陌生软件、可能带毒的软件根本启动不了,从源头挡住恶意软件。

3. 堵死外部入口:U 盘、网络漏洞全封上
U 盘管控严,不让随便拷文件
所有 U 盘插电脑,软件都记着(什么时候插的、拷了啥),还能设 “只能读不能写”,或者干脆不让用。要是有人想拿 U 盘拷文件出去,或者用带病毒的 U 盘插电脑,都能拦住 —— 很多勒索病毒是靠 U 盘传播的,这招能断了它的路。

设备要合规才能连网络,高危端口全关掉
不是公司认可的电脑、手机,根本连不上公司网络;还能把电脑上容易被黑客利用的端口(比如 135、139、445 这些)关掉,远程桌面也管起来,不让黑客随便闯进来。

网络边界加固,资产全管好
帮管理员把公司网络的 “大门” 守好,设更严的安全规则;还能记着公司有多少电脑、装了多少软件,哪个设备有风险,一目了然,方便及时加固。

简单说,域智盾软件不是 “等病毒来了再杀”,而是从 “护文件、盯操作、堵入口” 三方面下手,把勒索病毒的路全堵死,就算有漏网之鱼,也能靠备份恢复,不让企业因为 “交赎金” 发愁。
编辑:小然