

 文控堡垒系统
 文档安全
 移动存储管理
 邮件安全
 屏幕安全
 打印安全
 风险报警
 屏幕监管
 远程协助
 行为审计报表
 行为分析
 敏感词监测
 上网行为监管
 应用程序管控
 IT资产管理
 远程桌面运维
 软件统一分发、部署
 系统权限管控
 文件备份
 电脑行为预警
 电子文档安全管理系统
 网络准入控制管理系统

 售前热线
 微信咨询


离职员工泄密 (域智盾 · 行业观察丨离职员工给公司App“埋雷”被移送公安!)
发布时间: 2026-11-17
本文简介:本文主要为大家整理了 “离职员工泄密” 相关的内容,主要有 域智盾 · 行业观察丨离职员工给公司App“埋雷”被移送公安!, 等内容,文章部分观点不代表本站观点,如有侵权或其它问题请反馈客服。
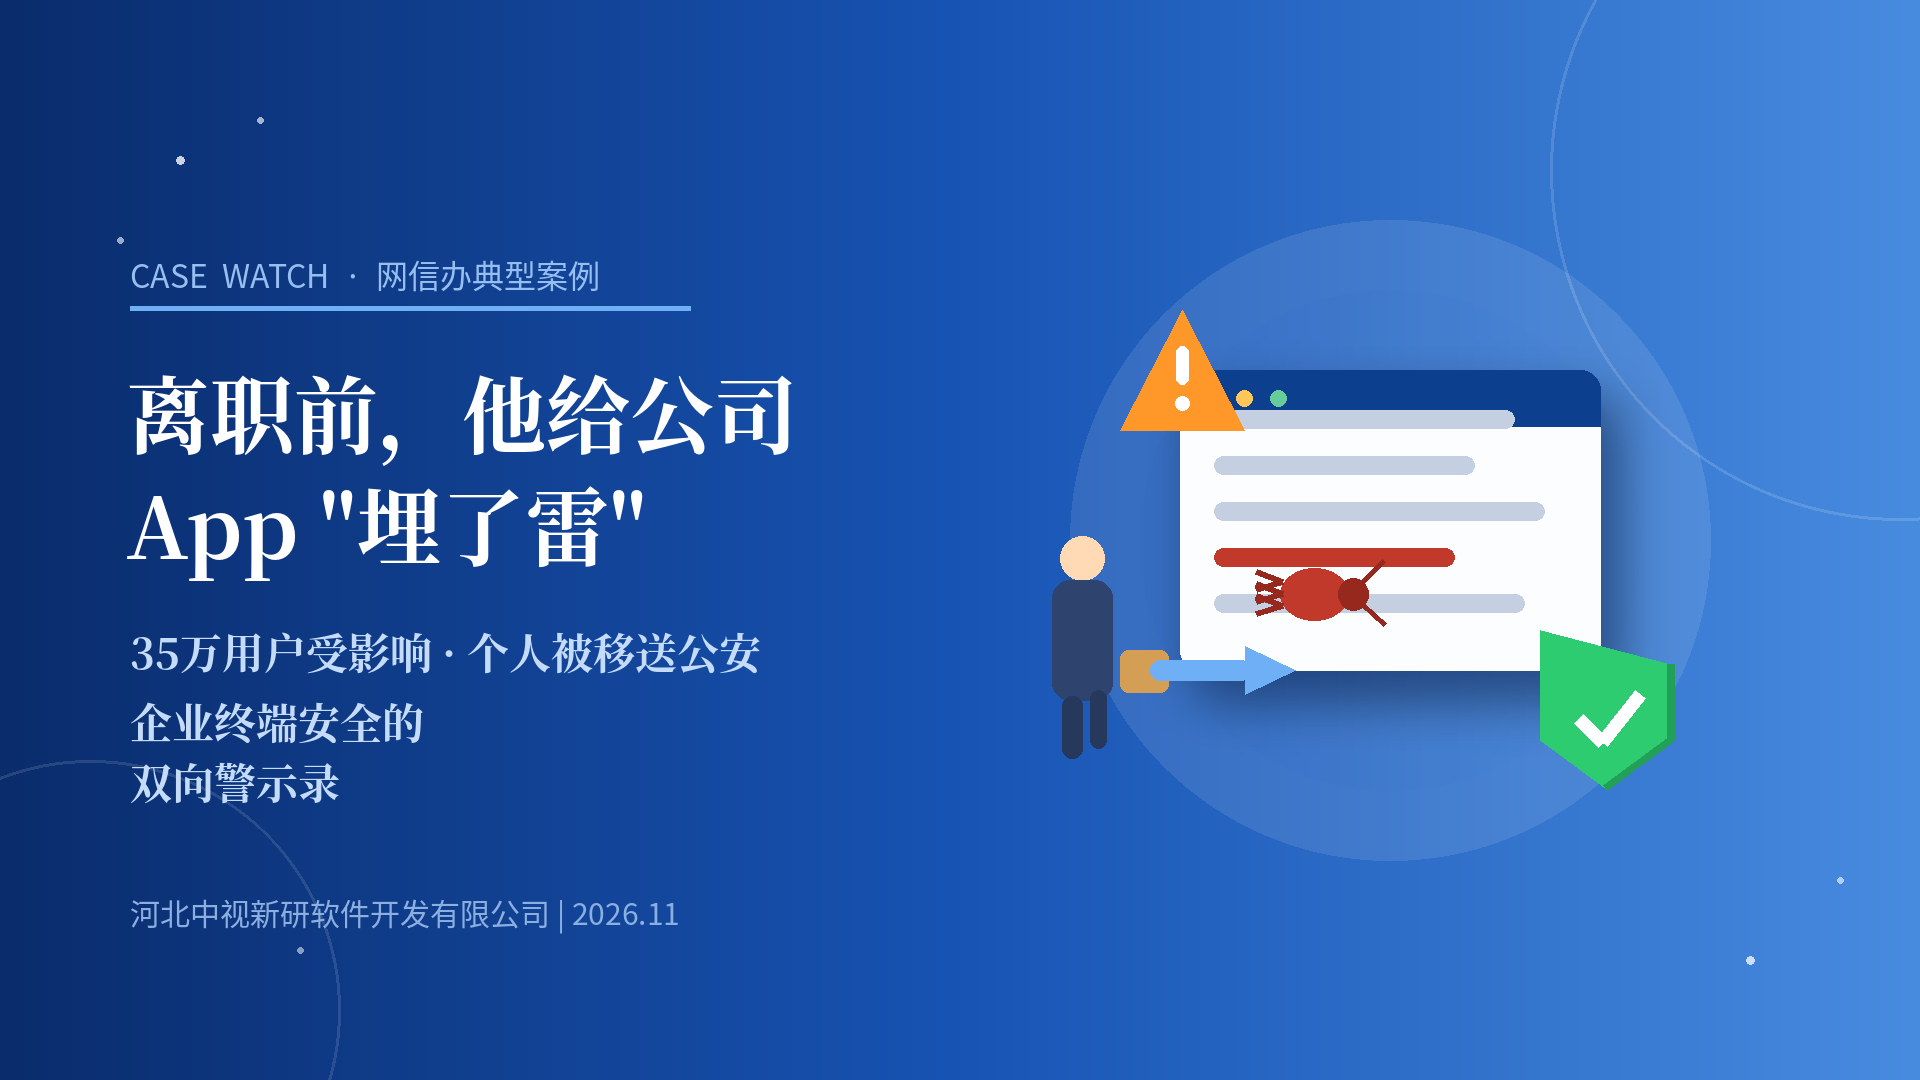
1、域智盾 · 行业观察丨离职员工给公司App“埋雷”被移送公安!
被移送公安!
背景:刘某曾在该公司参与"某助手"App 的开发,这款应用用户量约 35 万。
动机:劳动合同续签出现问题,刘某心生不满。
行为:离职前,刘某向该 App 植入恶意程序——用户安装后,使用浏览器首页、搜索引擎、书签等功能时,页面会被强制跳转至推广链接,以此赚取推广费用。
结局:网信部门核查认定:公司"未依法履行网络安全保护义务,疏于对所运营应用程序以及员工的管理",责令改正并罚款;刘某涉嫌违法犯罪问题移送公安机关。
安全行业的普遍观察是:内部人员风险最集中的窗口,不是"外部攻击"发生时,而是员工与企业"关系变化"时——续签失败、绩效冲突、晋升落空、离职交接期。因为此时的员工手里仍有权限,情绪却已经不在公司这一侧。
常见的危险行为包括:批量拷贝客户名单与核心文档、私下外发资料到个人网盘、在代码或系统里"留后门"、甚至像刘某这样植入恶意程序。这些行为往往在离职数月后才被发现,而那时损失早已造成。
网信办这批案例中还有另一个警示:河南某医院的防火墙、日志审计、堡垒机等安全设备因授权过期全部失效,终端存在 700 个漏洞(73 个高危)仍未处理。风险不会因为你"看不见"就不存在。
红线一:离职前批量拷贝公司资料——哪怕自认为"是我做的东西",归属认定以合同与法律为准,拷贝本身可能已构成侵权甚至犯罪。
红线二:在代码、系统、数据里"留后门"或"做手脚"——这不是谈判筹码,是刑事犯罪行为,刘某的结局就是样本。
红线三:把公司数据带去下一家公司"当投名状"——新东家同样可能被牵连,而你会同时背上两重责任。
仲裁庭上讲道理,或者看守所里讲故事。
企业要管好权限,职场人要管好情绪。
转发给你的 HR 朋友和 IT 同事,风险防控越早越好