

 文控堡垒系统
 文档安全
 移动存储管理
 邮件安全
 屏幕安全
 打印安全
 风险报警
 屏幕监管
 远程协助
 行为审计报表
 行为分析
 敏感词监测
 上网行为监管
 应用程序管控
 IT资产管理
 远程桌面运维
 软件统一分发、部署
 系统权限管控
 文件备份
 电脑行为预警
 电子文档安全管理系统
 网络准入控制管理系统

 售前热线
 微信咨询


USB端口如何管控 (USB端口如何管控?组策略、注册表、域智盾软件三大方案介绍)
发布时间: 2026-11-21
本文简介:本文主要为大家整理了 “USB端口如何管控” 相关的内容,主要有 USB端口如何管控?组策略、注册表、域智盾软件三大方案介绍, 等内容,文章部分观点不代表本站观点,如有侵权或其它问题请反馈客服。
1、USB端口如何管控?组策略、注册表、域智盾软件三大方案介绍
USB端口管控有三条路:组策略、注册表、专业管控软件。组策略和注册表是系统自带能力,零成本,但只能“禁”不能“管”,也没有审计和审批;专业软件(域智盾软件)能做设备白名单、文件级审计和审批放行,代价是要采购。本文把三种方案的操作步骤、实际效果和局限都写清楚。
方案一:组策略(适合域环境,一次配置全网生效)
前提条件
- 有 AD 域环境,终端已加域
- 客户端系统为 Windows 7 及以上(部分策略需 Windows 8+)
- 有权限编辑域组策略或本地组策略
操作路径
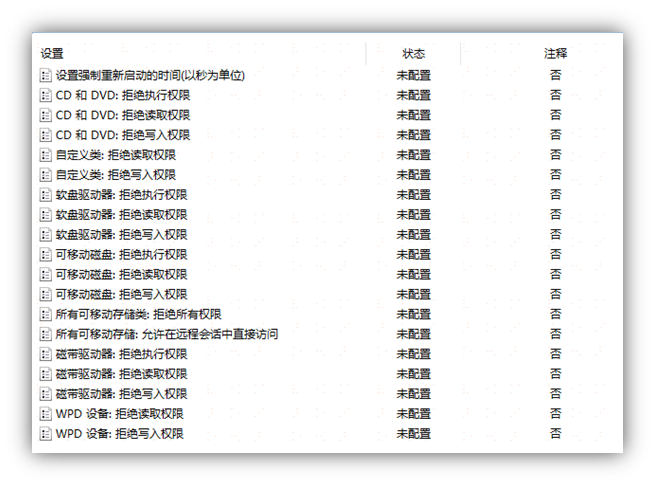
限制可移动存储整体访问:
- 打开“组策略管理”,新建或编辑一条 GPO
- 依次进入:计算机配置 → 策略 → 管理模板 → 系统 → 可移动存储访问
- 启用“所有可移动存储类:拒绝所有访问”
- 在目标 OU 上链接该 GPO,终端执行
gpupdate /force或重启生效
只读模式:
同一路径下,启用“可移动磁盘:拒绝写入访问”,保留读取权限。
限制设备安装:
计算机配置 → 策略 → 管理模板 → 系统 → 设备安装 → 设备安装限制。启用“禁止安装未由其他策略设置描述的设备”,再配合设备 ID 白名单。
实际效果
- 能挡住绝大多数普通员工的 U 盘使用
- 生效范围清晰,撤销方便
- 不需要装任何客户端
局限
- 没有审计。谁插了盘、拷了什么,一律无记录
- 没有审批。要么全禁,要么全放,中间没有过渡
- 可被绕过。本地管理员权限的用户可以改注册表、用 PE 启动、把盘接到其他机器
- 粒度粗。按设备类型管控,做不到按 VID/PID 或序列号白名单
- 不适用于 Mac、Linux 和国产操作系统
方案二:注册表(适合单机或小规模,无需域)
禁用 U 盘存储
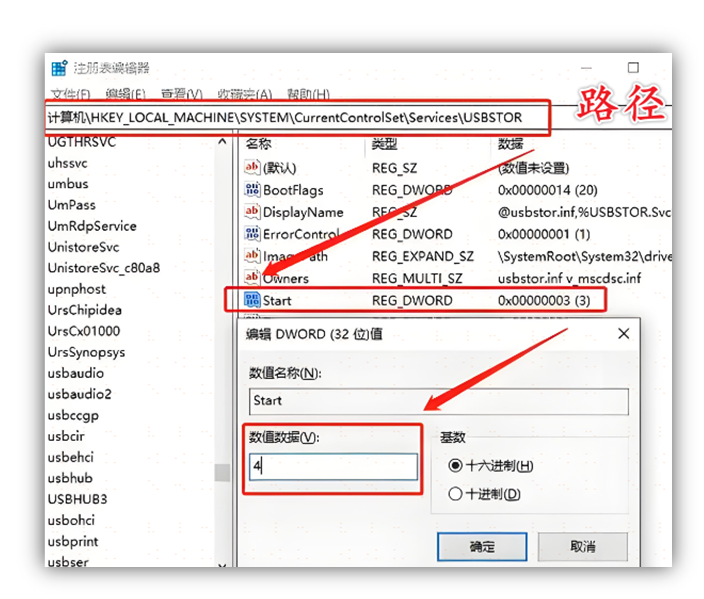
修改以下键值:
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\USBSTOR
Start = 4   (4 为禁用,3 为启用)
改完需要重启,或卸载重载 USBSTOR 驱动才生效。
设置只读
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\StorageDevicePolicies
WriteProtect = 1
注意:StorageDevicePolicies 这个项默认可能不存在,需要手工新建。
保留键鼠和打印机
上面两条只针对 USB 存储驱动(USBSTOR),不影响 USB 键盘、鼠标、打印机,因为它们走的是 HID 和 USBPRINT 驱动。
实际效果
- 单机立刻生效,不需要域环境
- 对普通员工有效
局限
- 重启才生效,批量操作麻烦
- 本地管理员可自行改回,形同虚设
- 无审计、无审批、无白名单
- 域环境下容易被组策略覆盖,两套策略冲突时排查困难
- 通过域登录脚本批量下发可以做,但维护成本高
方案三:专业管控软件(适合需要审计和审批的企业)
能力差异在哪
| 能力 | 组策略 | 注册表 | 专业软件 |
|---|---|---|---|
| 禁用/只读/只写 | 支持 | 支持 | 支持 |
| 设备白名单(按序列号) | 不支持 | 不支持 | 支持 |
| 文件级拷贝审计 | 不支持 | 不支持 | 支持 |
| 审批后临时放行 | 不支持 | 不支持 | 支持 |
| 拷贝内容留痕 | 不支持 | 不支持 | 支持 |
| 防本地管理员绕过 | 弱 | 无 | 强 |
| 跨系统支持(Mac/Linux/国产) | 不支持 | 不支持 | 部分支持 |
| 报表与告警 | 无 | 无 | 支持 |
典型配置流程
- 盘点现有设备:把公司统一采购的 U 盘序列号录入系统,绑定使用人
- 设默认策略:未注册设备一律拒绝,注册设备按权限读写
- 配审批流:临时放开、外发解密走审批,设代理人避免卡死
- 小范围试点:先 5–10 台,跑两周再全量
实际效果
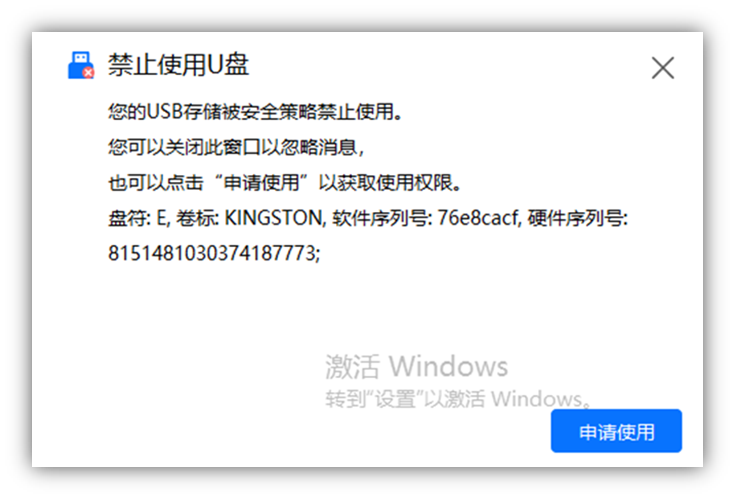
- 能追到“谁在什么时候拷了哪个文件”
- 能做白名单,业务不中断
本地管理员也无法卸载或改策略(需授权)
局限
- 需要采购和部署
- 员工会感知到管控存在(客户端可见),需要配套制度说明
三种方案怎么选?
| 场景 | 推荐方案 |
|---|---|
| 有域环境、只想禁 U 盘 | 组策略 |
| 几台单机、临时管控 | 注册表 |
| 需要审计、审批、白名单 | 专业软件 |
| 混合系统(含 Mac、国产系统) | 专业软件 |
| 有等保或行业合规要求 | 专业软件 |
| 预算为零、应急处理 | 组策略 + 注册表组合 |
实践中常见做法是:用组策略做基线,用专业软件做精细管控。
管控 U 盘之外,还要堵住这几条路
只堵 U 盘,员工会转用其他通道。完整的端口管控应覆盖:
- 手机 MTP 连接:手机连电脑传文件,走的是 MTP 协议,U 盘策略管不到
- 蓝牙传输:部分终端支持蓝牙文件传输
- 光驱刻录:还在用光盘的单位要考虑
- 无线网卡与热点:员工用手机热点绕过内网管控
- 网络外发:网盘、邮箱、即时通讯,这些要靠网络管控
这五类通道加上 U 盘,才构成完整的“数据出口”清单。
常见问题
Q1:组策略能彻底禁用 U 盘吗?
对普通员工有效,对本地管理员无效,他们可以改注册表或进 PE 环境操作。要彻底防住,需要配合 BIOS 密码、启动项锁定和客户端防护。
Q2:注册表改完为什么没生效?
USBSTOR 驱动需要重新加载,重启一次最稳妥。另外要确认改的是 CurrentControlSet 下的项,且没有被组策略覆盖。
Q3:能不能做到只允许公司 U 盘?
组策略和注册表都做不到按设备白名单。需要专业软件,按序列号或 VID/PID 建白名单。
Q4:管了 U 盘,员工用网盘传文件怎么办?
这是两条不同的通道。U 盘靠端口管控,网盘靠网络管控(域名阻断、流量识别、上传审计)。两者要一起做。
Q8:怎么验证管控真的生效了?
四个测试:插未注册 U 盘看是否被拒、插注册盘看能否正常读写、拷敏感类型文件看是否被拦、用本地管理员账号尝试改注册表看是否被保护。
结语
组策略和注册表解决的是“能不能用”,专业软件解决的是“谁在用、用了什么、要不要批”。前者适合做基线,后者适合做体系。先把基线铺上,再按风险补精细管控,投入产出比最高。
企业可申请域智盾软件 7 天免费试用,亲身体验行为审计、外设管控、数据防护等能力,验证方案适配业务需求。
参考来源
- Microsoft 官方文档:Group Policy Management / Removable Storage Access
- Microsoft 官方文档:USBSTOR 注册表项说明
- 域智盾软件官网
作者:运营一部-小赛