
 文控堡垒系统
 文档安全
 移动存储管理
 邮件安全
 屏幕安全
 打印安全
 风险报警
 屏幕监管
 远程协助
 行为审计报表
 行为分析
 敏感词监测
 上网行为监管
 应用程序管控
 IT资产管理
 远程桌面运维
 软件统一分发、部署
 系统权限管控
 文件备份
 电脑行为预警
 电子文档安全管理系统
 网络准入控制管理系统

 售前热线
 微信咨询


涉密文档加密防泄密 (涉密计算机信息系统保密管理要求:五条硬要求,落到终端是五把锁)
发布时间: 2026-10-17
本文简介:本文主要为大家整理了 “涉密文档加密防泄密” 相关的内容,主要有 涉密计算机信息系统保密管理要求:五条硬要求,落到终端是五把锁, 单位多次出现涉密 U 盘违规操作,涉密计算机 U 盘使用规范有哪些?制度、技术、督查多维度完整解析, 文档加密防泄密相结合,2025保护信息安全的九大全新方法, 保护数据安全,涉密文档加密防泄密的七大策略技术 , 等内容,文章部分观点不代表本站观点,如有侵权或其它问题请反馈客服。
1、涉密计算机信息系统保密管理要求:五条硬要求,落到终端是五把锁
某科研院所一台涉密终端被人插了私人 U 盘,涉密文档随之流出——分管领导被追责,单位丢了保密资质。
一查,五条保密管理要求里只落实了一条,其余四条全停在纸面上。
涉密系统的保密管理不是装个杀毒就完事的软要求,是过不了审就要问责的硬杠杠。
难点不在"知道要管",在"落到每台终端"。域智盾把五条要求做成终端上五把看得见的锁:
一、接口锁:物理出口先收住
1、USB 与移动存储管控
USB 读写分档,明区暗区分开,插拔全程记录——U 盘插上,能拷不能拷、拷了什么,全在册。
2、串口光驱蓝牙一并纳管
老式接口和无线口同样收进策略,换个口子照样防得住,不让"老口子"成漏口。
二、屏幕锁:涉密内容不能白看
1、禁止截屏与录屏
完全禁止或只禁涉密区域截屏,强行截屏加密区变黑,屏幕存不走。
2、屏幕与打印双水印
屏幕铺隐形点阵水印,打印件盖溯源水印:拍了、印了,都能追到人。
三、网络锁:出网必须受控
1、高危端口管控
高危端口直接收拢,违规外联先拦下,不给"悄悄开个口子"的机会。
2、非可信网络管控
外部 Wi-Fi 一接入自动受限,非可信网络不让裸奔,换网不等于失控。
| 保密要求 | 终端这把锁 | 防什么 |
|---|---|---|
| 接口管控 | USB/串口/光驱/蓝牙管控 | U盘一插带走 |
| 屏幕管控 | 禁止截屏+隐形水印 | 屏幕白看 |
| 网络管控 | 高危端口/非可信网络 | 换网失控 |
| 软件管控 | 禁止未授权/网页传文件 | 野程序外传 |
| 文件管控 | KIA检测+敏感报警 | 涉密散落 |
四、软件锁:野程序跑不起来
1、禁止未授权软件
未授权软件不让装、不让跑,从装这一步就断掉泄密的通道。
2、网页传文件与虚拟机纳管
网页传文件、虚拟机使用都管起来,网盘直传、虚拟机绕路两条野路子一并堵。
五、文件锁:涉密文件在哪要清楚
1、关键信息资产(KIA)检测
按 KIA 清单扫描终端,谁持有涉密文件、有没有越权持有,一扫便知。
2、敏感文件报警
命中敏感文件即报警,异常持有立刻现形——持有即暴露,藏不住。
五把锁对五条要求,一把都不能松:松一把,前面四把白上。锁齐了,涉密系统才过得了审、守得住密。
域智盾软件单功能模块60元起,联系我们获取免费试用方案!
责编:小赵
2、单位多次出现涉密 U 盘违规操作,涉密计算机 U 盘使用规范有哪些?制度、技术、督查多维度完整解析
不少单位保密检查时总会碰上一种哭笑不得的状况:规章制度贴满走廊,开会反复强调 U 盘纪律,可总有图省事的人,随手把私人 U 盘插到涉密电脑。不是想故意泄密,大多就是嫌来回拷贝文件麻烦,抱着侥幸心理。等查到违规记录,才惊觉风险已经埋下。口头提醒、通报批评做了一轮又一轮,过段时间同类问题又冒出来。

光靠人盯人,很难彻底管住 U 盘这类小小的移动介质。想要把涉密计算机 U 盘管理落地,得制度、技术、督查三管齐下,下面结合域智盾软件的实操经验聊聊怎么落地。
一、制度层面:把 U 盘使用规矩落到纸面
很多单位制度写得笼统,执行的时候模棱两可。要明确几条硬规矩:
涉密 U 盘统一登记编号,专盘专用;
严禁密与非密设备交叉混用私人 U 盘;介质领用、归还、销毁要有登记台账;
临时需要使用外来存储设备,必须走审批流程。
制度不能只挂墙上,新员工上岗就要做介质安全培训,离职离岗必须清退全部涉密 U 盘。但光靠制度约束,挡不住员工私下的侥幸操作,需要技术手段做兜底。
二、技术层面,用域智盾软件筑牢终端防线
制度定好之后,就要依靠技术把规则强制落地。域智盾软件可以针对涉密计算机做 USB 接口精细化管控,不搞简单一刀切全盘封死 USB 键鼠。可以建立 U 盘白名单,只有单位登记备案的合规 U 盘能够识别接入,私人 U 盘、来历不明的存储设备插上直接拦截拒绝访问,从源头杜绝外来介质随意接入涉密终端。
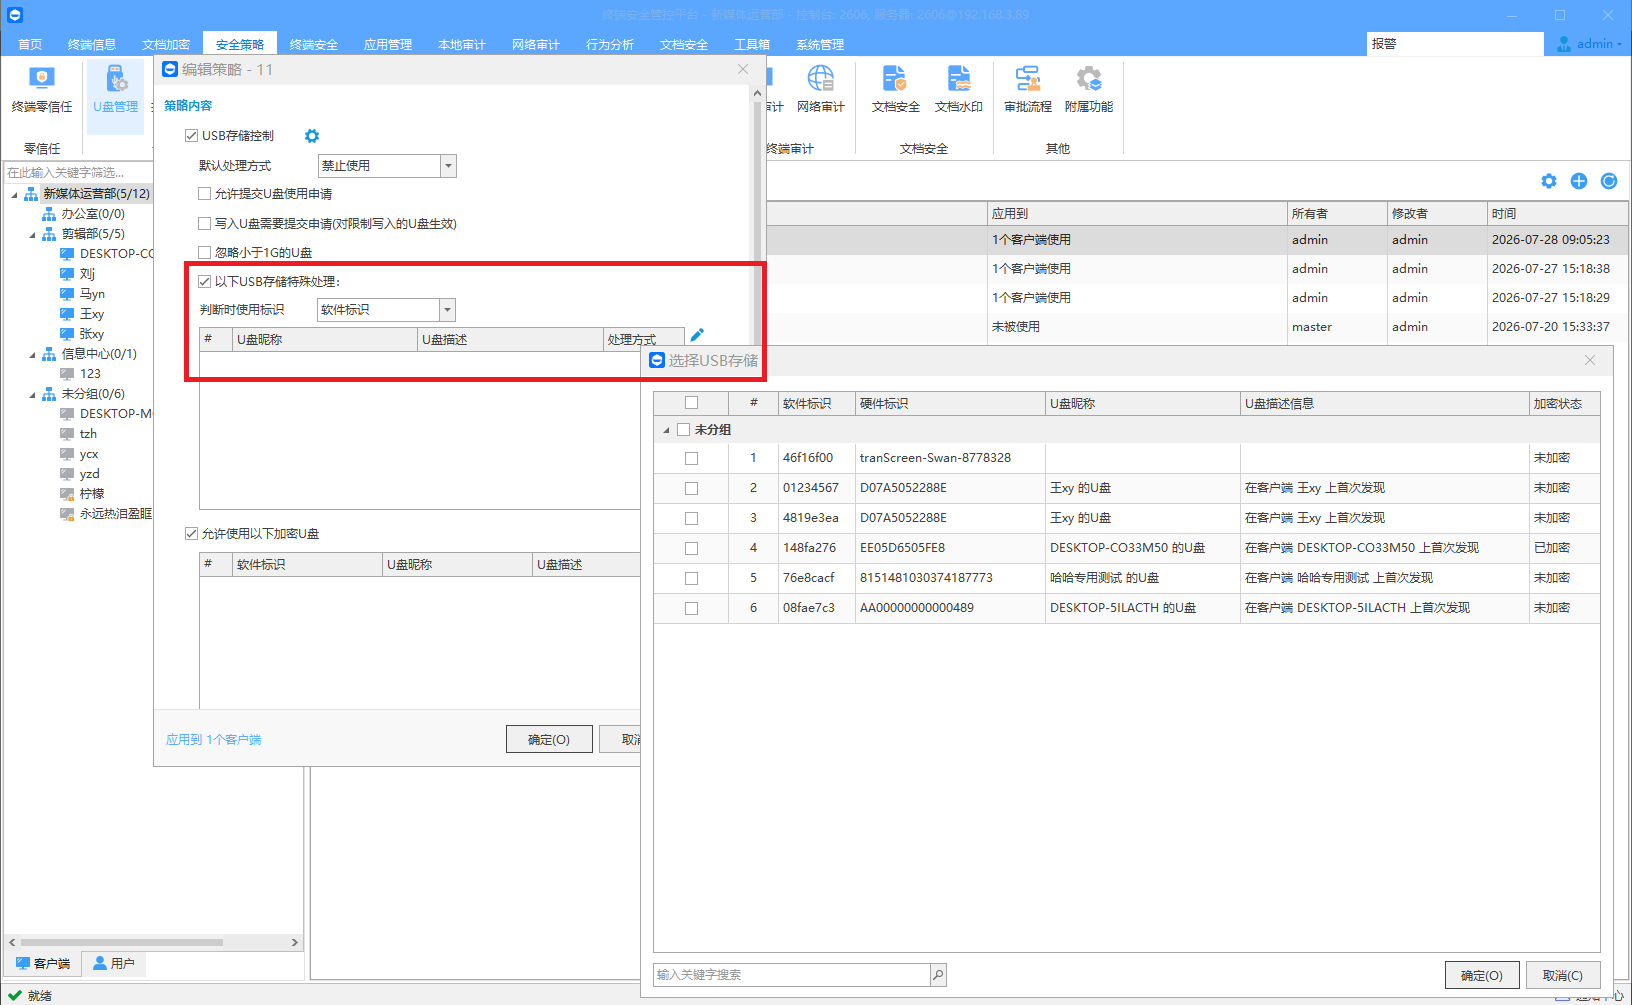
同时支持分级权限配置。部分岗位确实需要读取 U 盘资料,可以设置只读模式,能读取 U 盘内容,但不允许把涉密文件拷贝出去。对于完全不需要移动介质的岗位,直接禁用全部 USB 存储,只保留键鼠使用权限,适配不同岗位的办公需求。
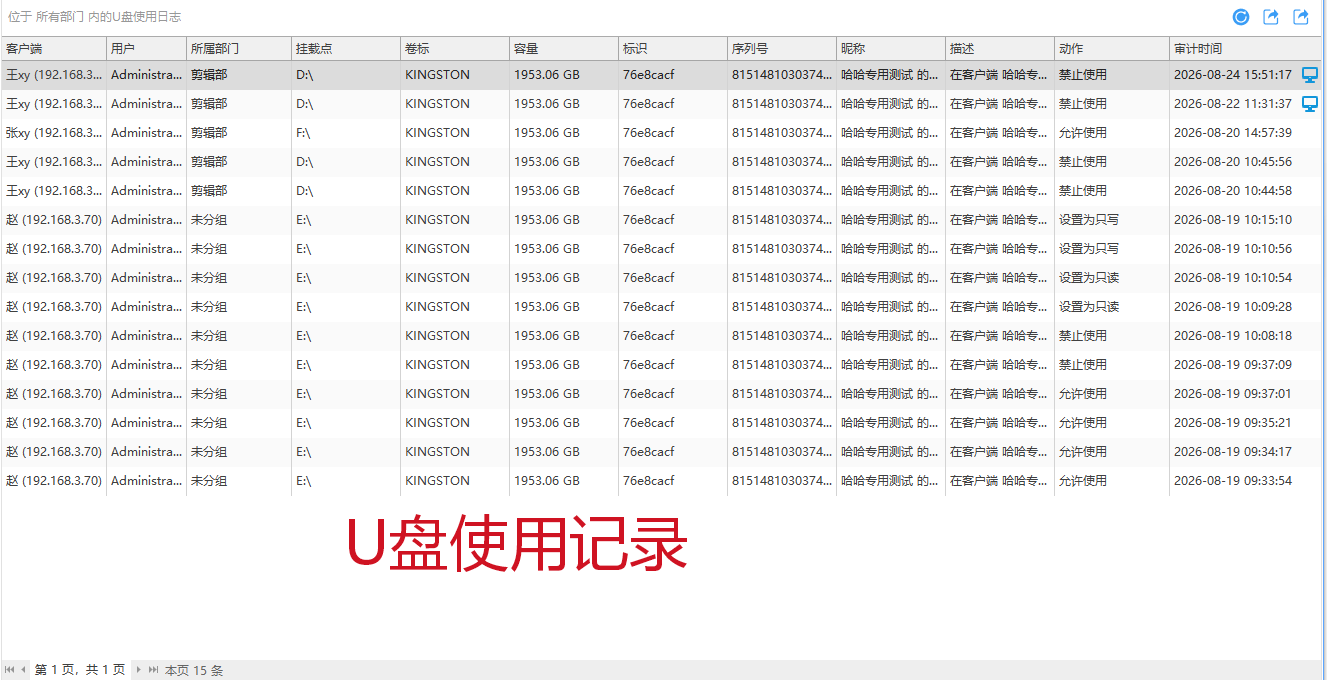
域智盾软件还会完整记录 U 盘插拔、文件拷贝、删除等全部操作日志,记录操作人员、终端、时间、拷贝的文件信息。就算出现违规插拔,后台可以调出完整记录,不会出现出事之后无据可查的局面,日志也满足保密检查的溯源要求。
三、督查复盘维度,不要等检查才事后救火
很多单位只有上级来检查,才突击查一遍 U 盘问题,平时完全放任。日常要做好常态化督查。借助域智盾软件后台,可以定期筛选异常行为:非工作时段 U 盘插拔、陌生设备尝试接入、高频大批量文件拷贝,这类行为系统可以配置告警,提前发现苗头,不用等酿成问题再处置。
督查不等于单纯抓人问责。发现违规操作之后,第一件事要复盘:是制度流程不合理,还是员工安全意识不足。是审批流程太繁琐逼得大家私下绕开规则,还是培训没有到位,针对性优化调整,不能一味处罚了事。
落地几个实在提醒
第一,技术工具替代不了管理制度,软件可以拦截操作,但人员培训、介质台账依旧不能偷懒。
第二,上线之前结合本单位保密要求调试策略,涉密机优先最小权限原则,能不用 U 盘就尽量不用。 第三,定期导出外设审计日志做内部自查,不要等到保密检查临时补材料。
小小的 U 盘看着不起眼,却是内网泄密最常见的突破口。制度划清红线,技术强制守住终端,督查及时发现苗头,三者配合,才能真正减少 U 盘违规操作反复发生的情况。
责编:璇玑
3、文档加密防泄密相结合,2025保护信息安全的九大全新方法
文档加密和防泄密是保护敏感信息、知识产权以及个人隐私的重要措施。
随着信息技术的普及,泄密事件时有发生,因此采取有效的加密和防泄密措施显得尤为重要。

以下是一些常见的文档加密和防泄密的方法:
1. 文件加密
文件加密是防止文档泄露的首要措施之一,常用的加密方法有:
对称加密(对称密钥加密):使用同一密钥进行加密和解密。常见的算法有 AES、DES、3DES 等。加密后的文档需要在传输时通过安全的渠道将密钥传递给接收者。
非对称加密(公钥加密):使用一对公钥和私钥进行加密和解密。常见的算法有 RSA、ECC 等。加密时使用接收方的公钥,解密时使用私钥。
文件级加密工具:如 域智盾软件、中科安企系统、BitLocker(Windows)、FileVault(Mac)等工具,可以通过对文件或磁盘进行加密,确保文档在没有授权的情况下无法访问。

2. 水印保护
数字水印:通过嵌入不可见的数字水印,将文件与特定用户或组织绑定。即使文件被非法复制或分享,水印可以帮助追溯源头。
- 适用场景:敏感文档(如合同、商业报告、技术文档)防止外泄。
- 优点:可追踪源头,具有威慑作用。
- 缺点:无法完全防止泄密,只能在泄露发生后追责。
可见水印:在文档上添加可见的水印(如“机密”、“草稿”字样),避免文档被误用。
- 优点:直接警示文档使用者,减少误操作或恶意使用。
- 缺点:可能影响文档的美观性和可读性。

3. 文档权限控制
访问控制:通过设定访问权限来限制谁可以查看、编辑、打印或分享文档。常见的权限控制方法包括:
- 基于角色的访问控制(RBAC):根据员工的角色为其分配访问权限。
- 基于属性的访问控制(ABAC):根据文件的属性(如敏感程度、创建者)和用户的属性进行访问控制。
- 设置只读权限:避免文档被修改,减少篡改和泄露的风险。

4. 加密云存储与共享
云存储加密:使用加密云存储服务(如 Google Drive、Dropbox、OneDrive 等)存储和共享文件时,确保文档在上传前已经加密,并启用双因素认证(2FA)来保护账户安全。
- 优点:简化了文件的共享和存储过程,同时确保了数据的安全性。
- 缺点:需要选择可靠的服务提供商,并注意加密密钥的管理。

5. 文档追踪与审计
文档行为监控:通过文档管理系统或企业数据保护系统(如 域智盾软件)对文档的访问、打印、下载、编辑等行为进行实时监控。若发现异常行为,可及时采取措施。
- 适用场景:企业内敏感文档的管理和保护。
- 优点:可以追踪文档的流转情况,防止未授权使用。

版本控制:使用版本控制系统(如 Git、SharePoint)来记录文档的修改历史,并可撤回不合法的修改,防止数据丢失或篡改。
- 优点:增强文档修改的透明度,防止无意或恶意篡改。
- 缺点:需要专门的系统和一定的技术支持。
6. 数据丢失防护(DLP)
数据丢失防护系统(DLP):通过部署 域智盾DLP 系统,可以监控并防止敏感数据(如财务信息、客户数据)通过电子邮件、外部存储设备、网络上传输。DLP 软件可以根据预设规则检测敏感信息,并自动加密或阻止泄露。
- 优点:自动化监控和控制敏感信息流向,减少人为失误。

7. 安全销毁
- 数据销毁:如果文档不再需要,使用专业的数据销毁工具(如 Eraser、CCleaner)彻底删除文档,防止被恢复。即便是从计算机删除的文件,如果没有被覆盖,也有可能被恢复。
- 优点:确保文件删除后不被恢复。
- 缺点:销毁后文件无法恢复,必须确认文件不再需要。

8. 多因素认证(MFA)
- 对存储和管理文档的系统启用多因素认证(如输入密码、指纹识别、动态验证码等),增加访问的安全性。
- 优点:增加安全性,减少密码泄露带来的风险。

9. 虚拟数据隔离(VDI)
- 虚拟桌面基础设施(VDI):通过 VDI 技术,用户在虚拟机中使用文档,而非在本地机器上操作。这样即使设备被盗,文件本身也不会泄露。
- 优点:隔离用户的文档和本地存储,减少文件泄露风险。
- 缺点:需要额外的硬件支持和技术配置。

总结
有效的文档加密和防泄密方法需要根据具体的使用场景、文档类型以及公司或个人的安全需求来选择。综合考虑文件加密、权限控制、数据追踪、以及防泄密技术的应用,可以大大提高文档的安全性,减少信息泄露的风险。