
 文控堡垒系统
 文档安全
 移动存储管理
 邮件安全
 屏幕安全
 打印安全
 风险报警
 屏幕监管
 远程协助
 行为审计报表
 行为分析
 敏感词监测
 上网行为监管
 应用程序管控
 IT资产管理
 远程桌面运维
 软件统一分发、部署
 系统权限管控
 文件备份
 电脑行为预警
 电子文档安全管理系统
 网络准入控制管理系统

 售前热线
 微信咨询

怎么看员工电脑用了哪些AI?图纸被传上AI平台才慌就晚了!
2026-10-16
2025年的一组数据很扎心:78%的员工日常用AI提效,超六成曾向AI上传过文件,其中22%含敏感信息。
更狠的是一起真实事件——国内某新能源车企产品经理,14天内分17次把新车核心设计参数、电池指标输入公域AI,被关联还原出全部机密,直接损失超2.7亿。
员工用AI提效挡不住,但机密被喂给大模型,往往事后才发现。
域智盾把员工用的各类AI工具——从提问、调本地程序到动文件——都做成可追溯的账本,用了啥、动了啥,一拉就现。
一、用了哪些AI:使用统计
先搞清楚员工电脑上跑着什么AI。裸奔最危险,得先现形。
终端装了哪些AI工具、用了多少次,一目了然。哪些是新装的非备案AI,一眼就能挑出来。
它记的是"谁在用什么AI"。把AI工具摸个底,野路子的大模型先拦在门外,不让人随便用。
二、AI Agent调了哪些工具:调用日志
现在员工不光拿AI聊天,还会让AI Agent直接调本地程序干活。这一步最容易被忽略。
员工电脑上的AI Agent以进程调用本地工具,系统命令、脚本、解释器都记下来,什么时间、调了什么、带了什么参数全留痕。
它看的是"AI伸了几次手"。进程级动作也跑不掉,工具调用轨迹拉出来,异常高频访问一眼就能发现不对劲。
三、AI Agent动了哪些文件:文档操作日志
文件被AI Agent碰过哪一下,是最关键的取证点。
AI Agent读取、改写了哪些文档,逐个记录。哪份图纸、哪份合同被它打开过,留得清清楚楚。
它管的是"文件被AI碰过哪一下"。读取即记,结合开头那起事件,图纸被AI打开、往外传的轨迹,这条日志就是铁证。
四、AI审计与禁投喂:源头掐断
记下来还不够,得从源头把机密喂大模型的口子掐住。
1. AI审计
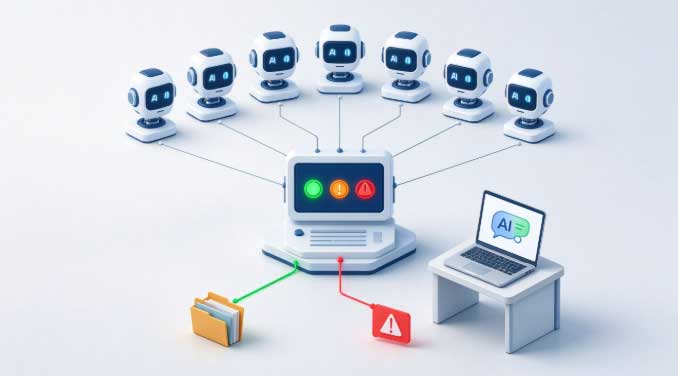
审计AI中的提问词和上传的文件。它聊了什么、传了什么,都留底备查。
它留的是"AI聊了什么、传了什么"。敏感对话和文件双线审计,事后倒查不抓瞎。
2. 禁止AI投喂文件
敏感文件禁止投喂给AI,从源头掐断。规则一设,机密文件根本传不进去。
它断的是"机密喂给大模型"。与其事后追损失,不如事前让文件压根出不了终端。
| AI风险 | 管控手段 | 防什么 |
|---|---|---|
| 用了未知AI | AI使用统计 | 野AI裸奔 |
| AI Agent调本地工具 | 工具调用日志 | 本地工具被乱调 |
| AI Agent动文件 | 文档操作日志 | 本地文件被碰 |
| 在AI上传文件 | AI审计+禁投喂 | 机密喂大模型 |
员工电脑用了哪些AI,不再是黑箱。统计、日志、审计三层兜住,像开头那起2.7亿的教训,本可以在文件被传上AI的第一下就拦住。AI提效的同时,文件不裸奔。
域智盾软件单功能模块60元起,联系我们获取免费试用方案!
责编:小赵
最新资讯
- 电脑敏感文件扫描怎么做?离职前才发现名单被拷就晚了
- 打印权限管控怎么设置?这个方法省心又省力,保护数据安全!
- 怎么看员工电脑用了哪些AI?图纸被传上AI平台才慌就晚了!
- 文档敏感内容识别怎么识别?域智盾软件一个文档敏感内容识别方法分享!
- 程序员离职删除代码怎么办?域智盾软件 6 招提前堵住漏洞,再也不怕被 “报复性清空”!
- 文件操作全链路审计是什么意思?审计文件包括哪些内容?怎么实现?有域智盾软件即可!
- 离线文件加密怎么设置?详细的离线文件加密解析,确保重要文件不外泄!
- 电脑端口管控别只锁U盘!这几道出口都得管
- 怎么监控聊天内容?1 款即时通讯监控工具推荐,合规合法轻松掌握聊天记录!
- 公司电脑屏幕监控怎么实现?员工电脑屏幕实时监控就用域智盾!
- 禁止员工电脑截屏别只做一半!拦得住还要溯得到人
- 端口管控方法:从 "一刀切" 到 "精细化治理",2026 新教学!
- dlp防泄密系统别再只靠加密!五道关少一道都漏
- 如何防止客户信息泄密?1 招锁住客户和资料,让客户资源留在公司手里!
- 国产系统 dlp 软件怎么选?这款国产化 DLP 系统值得关注!